Contrôle d'accès basé sur les rôles en restauration : qui peut faire quoi sur vos sites
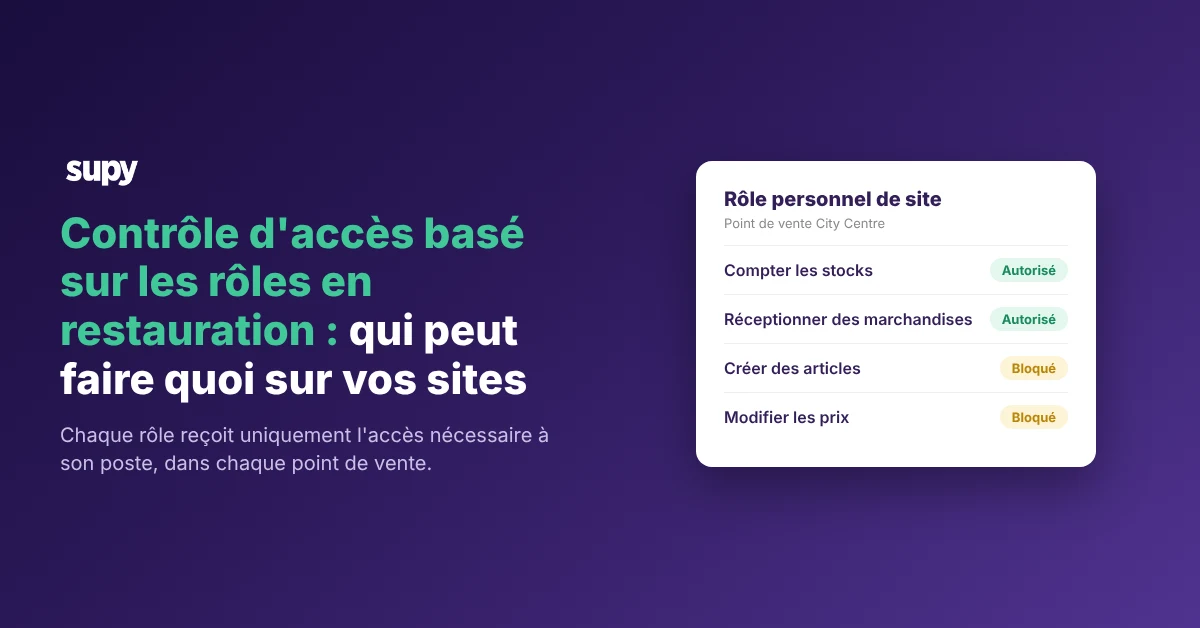
Ce que fait le contrôle d'accès basé sur les rôles sur vos sites
Le contrôle d'accès basé sur les rôles permet à un groupe de restauration de définir ce que chaque personne peut faire sur chaque site, de la création d'articles à la passation de commandes. Supy vérifie deux choses avant qu'une personne agisse : le rôle qu'elle détient et si le module est activé pour son compte et sa filiale. Cet article explique comment configurer ces rôles, plafonner ce que le personnel peut commander, conserver une piste d'audit et ajouter l'authentification unique.
- Un identifiant partagé. La plupart des groupes commencent avec un identifiant partagé et assouplissent les accès progressivement, ce qui explique pourquoi un cuisinier de ligne peut se retrouver à modifier des recettes ou à ajouter un fournisseur. La solution consiste à donner à chaque personne un rôle correspondant à son poste. Un rôle est un ensemble nommé d'autorisations, et Supy en compte plus de 200, ce qui vous permet d'autoriser un inventaire et de bloquer la modification d'un article sur le même écran.
- Rôle et module. Deux vérifications sont effectuées avant chaque action. La première est le rôle : il filtre les 100+ fonctionnalités de la plateforme qu'un utilisateur peut voir ou utiliser. La deuxième est l'activation des fonctionnalités : elle contrôle quels modules sont activés pour ce compte et cette filiale. Un utilisateur accède à un écran uniquement lorsque le rôle le permet et que le module est activé pour son site. Les utilisateurs de filiale sont exclus par défaut de zones comme le référentiel des recettes, ce qui évite de les exclure individuellement. Un rôle est limité à l'établissement dans lequel une personne travaille, ce qui permet de définir la règle une fois pour toutes, valable pour chaque filiale ouverte par la suite.
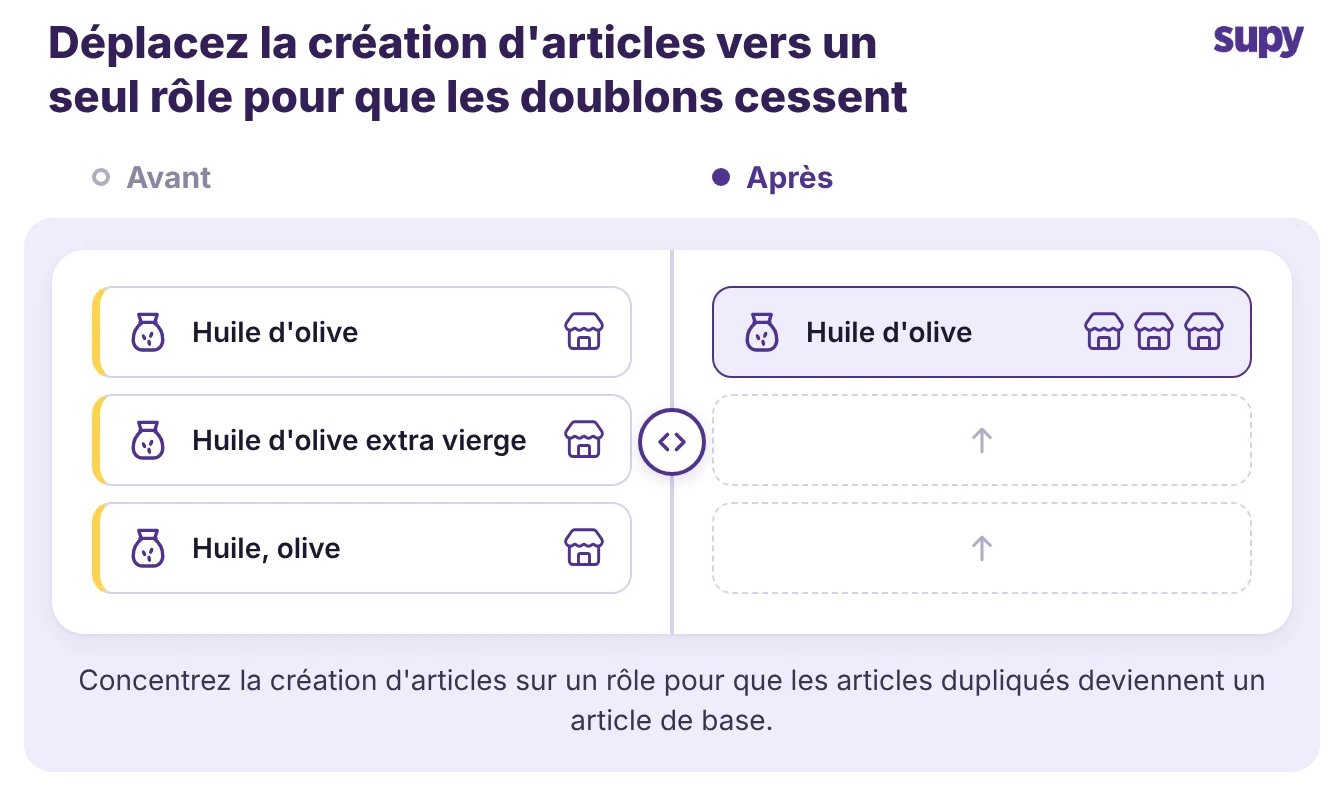
- Limitez la création. Limitez d'abord qui peut créer des articles et modifier les paramètres, car c'est là que les données multi-sites se dégradent. Lorsque plusieurs filiales peuvent chacune ajouter un fournisseur ou un nouvel article, vous obtenez des articles en double, des unités incompatibles et des filiales fonctionnant avec des paramètres différents. Un responsable informatique d'un groupe l'a dit directement : sans rôles stricts, les articles en double se multiplient et les gens modifient des configurations qu'ils ne devraient pas toucher.
Donnez à la plupart du personnel un rôle permettant de faire des inventaires, de réceptionner les livraisons et de soumettre des demandes. Ce rôle ne peut pas créer d'articles, ajouter des fournisseurs ou modifier les intégrations. Réservez la création d'articles, la configuration des fournisseurs et les paramètres à un petit groupe.
Les rôles par défaut de Supy sont un point de départ, pas une solution définitive. Un responsable des opérations a constaté que les rôles par défaut laissaient le personnel créer des fournisseurs et des articles, ce qui était plus large que ce que l'entreprise souhaitait. La solution est un rôle personnalisé : copiez un modèle par défaut et supprimez les autorisations dont vous n'avez pas besoin, sans tout reconstruire de zéro.
- Inventaire et réception, rien d'autre. Le personnel de filiale fait des inventaires, réceptionne les marchandises et soumet des demandes. Il ne peut pas créer d'articles ni modifier les fournisseurs.
- Un seul responsable du référentiel. Un seul rôle de groupe crée des articles, associe des unités et lie des fournisseurs, afin que le référentiel reste cohérent sur tous les sites.
- Les paramètres sont gérés par le groupe. Les intégrations, la configuration fiscale et les paramètres du compte restent avec un administrateur de groupe, pas avec un identifiant de filiale.
Contrôlez qui peut commander et plafonnez leurs dépenses
Décidez qui peut passer une commande et quel montant il peut engager avant qu'une personne doive le vérifier. L'adoption par le personnel devient plus simple et plus sûre lorsqu'un cuisinier de ligne peut créer un bon de commande mais ne peut pas approuver une commande importante. Un prospect souhaitait exactement cela : permettre au personnel de créer uniquement des bons de commande et transmettre le reste à un approbateur.
- Autorisations et limites. Les Autorisations et Limites de Supy contrôlent l'aspect financier de chaque rôle. Vous pouvez définir une limite de valeur des bons de commande par fournisseur, filiale, catégorie, utilisateur ou par niveau. Un rôle commande alors les stocks quotidiens sans dépasser ce plafond. Les commandes plus importantes passent par des approbations séquentielles auprès de 5 approbateurs au maximum, déclenchées par la filiale et la valeur de la commande. Vous pouvez appliquer les règles par jour, semaine, mois ou trimestre, pour qu'un rôle puisse commander pendant la période choisie sans dépasser sa limite. Le logiciel d'approvisionnement pour restaurant de Supy gère ces approbations sur tous les sites depuis un seul endroit.
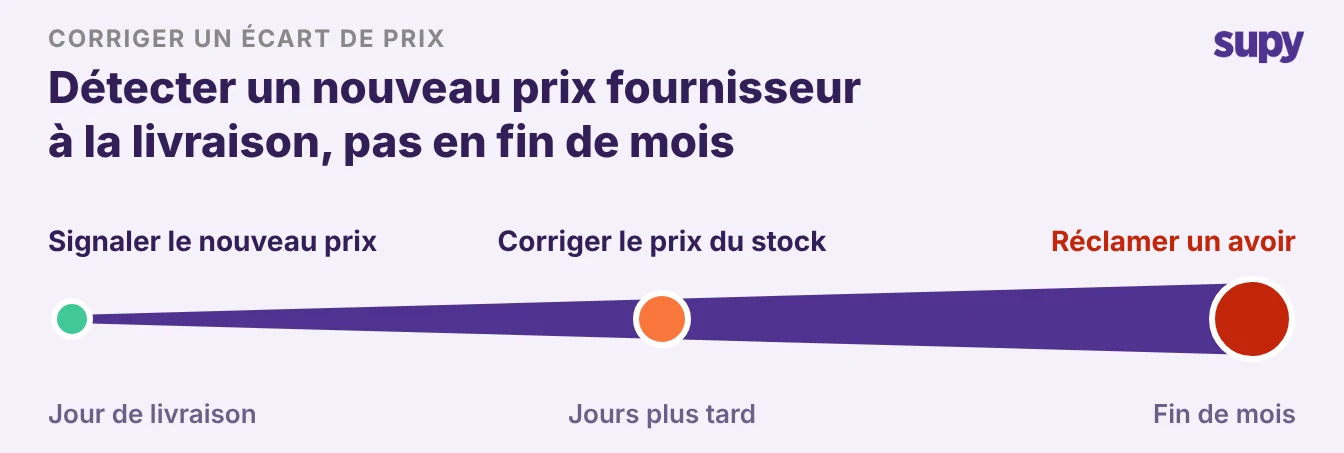
- Contrôles des prix. Les prix nécessitent le même contrôle à l'entrée. Réservez le droit de modifier le prix d'un fournisseur ou une liste de prix à un petit groupe, afin que le personnel ne puisse pas modifier discrètement ce que vous payez. Définissez ensuite un seuil d'écart lors de la réception des factures. Lorsqu'un prix reçu diffère du prix convenu au-delà de ce que vous autorisez, Supy le signale avant de mettre à jour les stocks et les comptes. Vous détectez un nouveau prix à la livraison, pas en fin de mois. Pour un aperçu complet du routage des approbations, découvrez comment les groupes multi-sites verrouillent les contrôles des dépenses d'approvisionnement.
Matrice des autorisations de rôle pour une équipe multi-sites
Commencez par une matrice simple et adaptez-la à votre groupe, plutôt que d'ajuster les autorisations une par une. Quatre rôles couvrent la plupart des groupes de restauration, et le tableau ci-dessous constitue une base de travail. Définissez les rôles une fois, limitez chacun à son établissement et ajoutez des exceptions uniquement là où une personne en a réellement besoin.
| Rôle | Peut généralement | Ne peut généralement pas |
|---|---|---|
| Personnel de filiale | Faire des inventaires, réceptionner des marchandises, soumettre des demandes | Créer des articles, modifier les fournisseurs, approuver des commandes |
| Responsable de filiale | Approuver les petites commandes, soumettre des inventaires, consulter les rapports de filiale | Modifier les prix, modifier les intégrations, voir les autres filiales |
| Opérations groupe | Approuver les commandes importantes, définir les limites de dépenses, voir toutes les filiales | Modifier les paramètres du compte, changer les rôles des utilisateurs |
| Administrateur groupe | Créer des articles, gérer les fournisseurs, définir les rôles et les paramètres | Limitez ce rôle à une ou deux personnes |
La matrice montre jusqu'où vous faites confiance à chaque rôle. La plupart de votre équipe se trouve dans les deux premières lignes, où une erreur reste minime. La dernière ligne dispose d'un accès complet, aussi limitez-la à une ou deux personnes et donnez à tous les autres le rôle le plus restreint qui leur permet encore de travailler.
Pistes d'audit et authentification unique pour les grands groupes
Activez les journaux d'audit pour voir qui a fait quoi, car c'est à cela que sert le contrôle des accès dès qu'un groupe dépasse quelques sites. Les Journaux d'audit de Supy enregistrent chaque action dans tous les modules, liée à un utilisateur nommé et un horodatage, avec les données avant et après le cas échéant. Vous pouvez filtrer par utilisateur, filiale, action ou date, et exporter le résultat. Personne ne peut modifier ou supprimer une entrée. Lorsqu'un inventaire semble erroné ou qu'un prix a changé, vous vérifiez qui l'a saisi plutôt que de deviner. La même fonctionnalité enregistre la piste d'audit des stocks d'un groupe sur toutes les filiales.
L'authentification unique aide dès lors que vous gérez de nombreux employés sur de nombreux sites. Supy prend en charge l'authentification unique pour les groupes qui la configurent. Un groupe configure son propre connecteur et le personnel se connecte ensuite via ce fournisseur sur le web, mobile et l'interface d'administration. Vous pouvez également l'imposer. Une fois que l'authentification unique couvre un domaine de messagerie, ces utilisateurs se connectent via le fournisseur, et non par un mot de passe distinct. L'authentification unique est disponible pour les groupes qui la configurent, alors vérifiez qu'elle correspond à votre formule avant d'en dépendre.
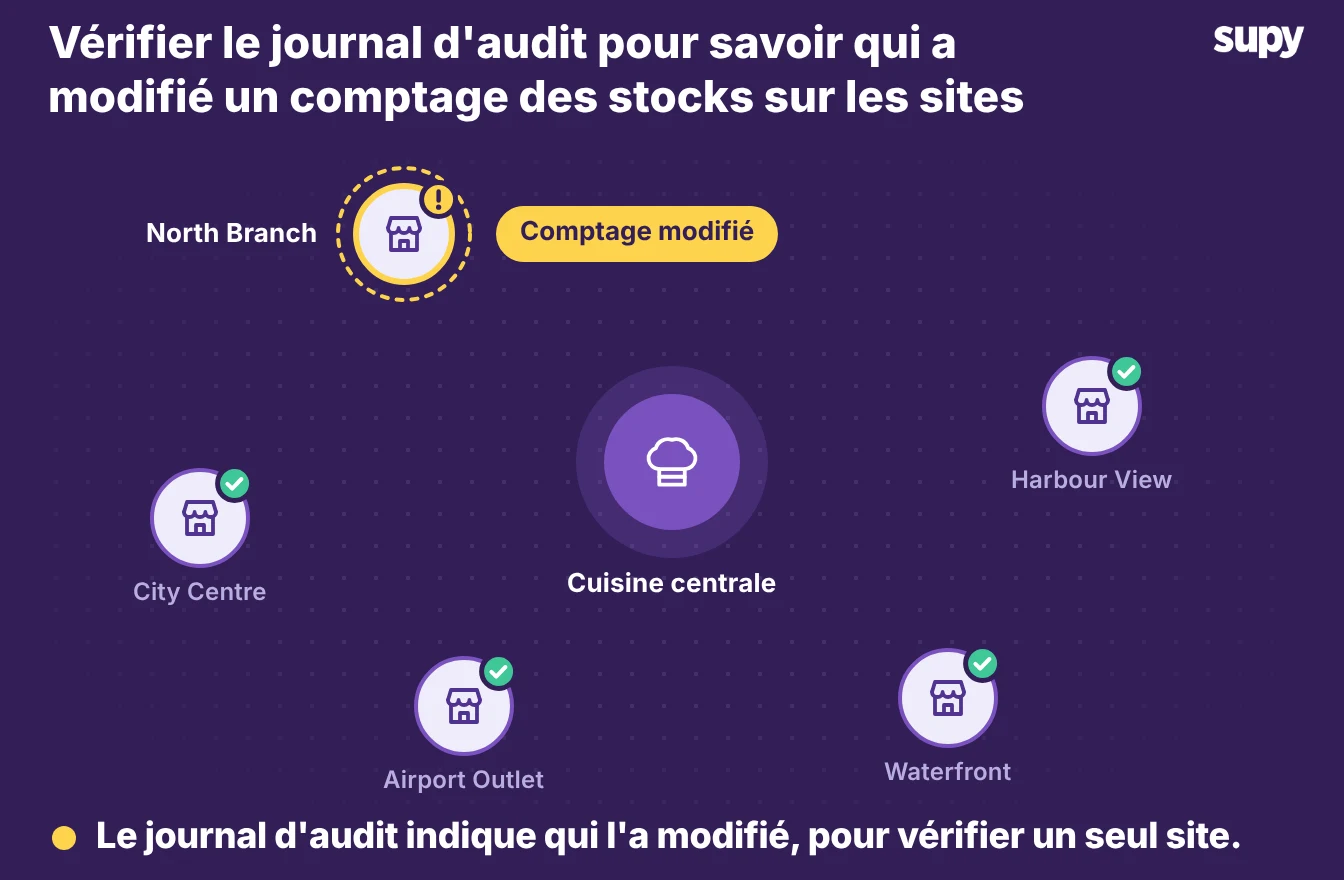
Le contrôle des accès, les limites de dépenses et les journaux d'audit fonctionnent comme un seul système. Le rôle décide de ce qu'une personne peut atteindre, les limites décident jusqu'où elle peut aller, et le journal enregistre ce qu'elle a fait. Configurez-les ensemble et vous pouvez ouvrir la prochaine filiale sans créer une nouvelle brèche.
Commencez par les deux rôles qui causent la plupart des dommages : la création d'articles et la configuration des fournisseurs. Déplacez ces autorisations vers un seul rôle de groupe cette semaine et donnez au personnel de filiale un rôle d'inventaire et de réception. Deux semaines plus tard, consultez le journal d'audit pour voir ce que chaque rôle a réellement utilisé. Si un rôle a accédé à quelque chose qu'il n'aurait pas dû, resserrez-le et continuez.