
Rollenbasierte Zugriffskontrolle für Restaurants: Wer darf was tun?
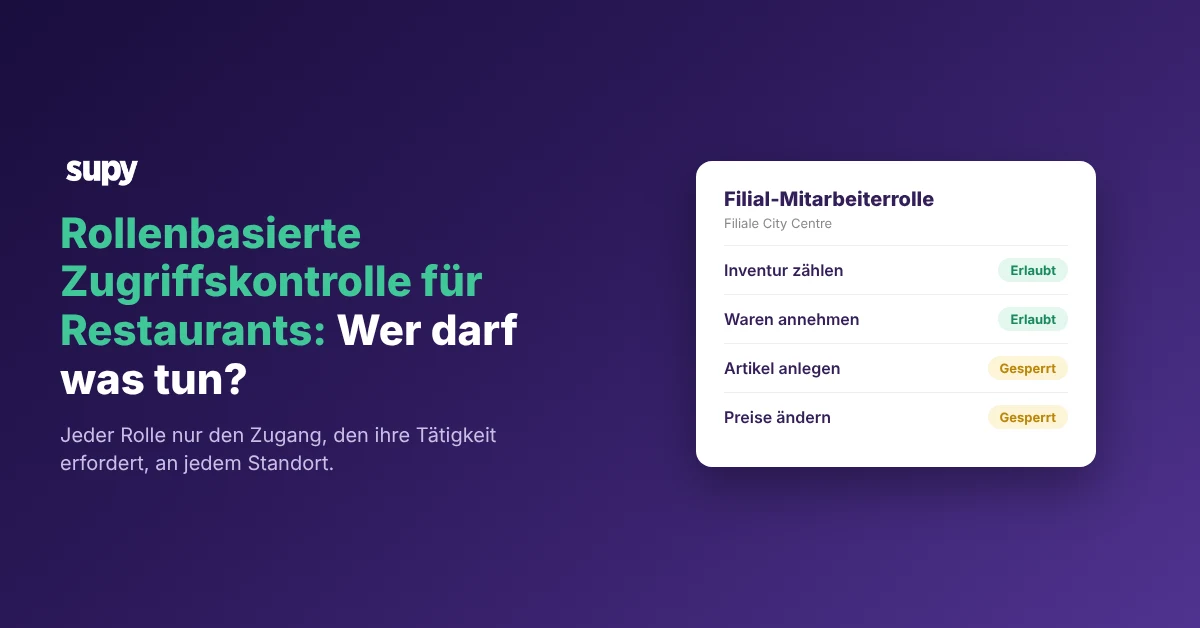
Was rollenbasierte Zugriffskontrolle in Ihren Betrieben leistet
Rollenbasierte Zugriffskontrolle ermöglicht einer Restaurantgruppe festzulegen, was jede Person an jedem Standort tun darf – vom Anlegen von Artikeln bis zur Aufgabe von Bestellungen. Supy prüft vor jeder Aktion zwei Dinge: die Rolle des Benutzers und ob das Modul für sein Konto und seine Filiale aktiviert ist. Dieser Artikel zeigt, wie Sie diese Rollen einrichten, die Bestellkapazität des Personals begrenzen, einen Prüfpfad aufrechterhalten und Single Sign-On hinzufügen.
- Ein gemeinsamer Login. Die meisten Gruppen beginnen mit einem gemeinsamen Login und lockern dies schrittweise, was dazu führt, dass ein Küchenmitarbeiter schließlich Rezepte bearbeiten oder einen Lieferanten hinzufügen kann. Die Lösung besteht darin, jeder Person eine Rolle zuzuweisen, die ihrer Tätigkeit entspricht. Eine Rolle ist ein benannter Satz von Berechtigungen, und Supy verfügt über mehr als 200 davon – Sie können eine Inventur erlauben und die Bearbeitung von Artikeln auf demselben Bildschirm sperren.
- Rolle und Modul. Hinter jeder Aktion stehen zwei Prüfungen. Die erste ist die Rolle: Sie filtert, welche der mehr als 100 Plattformfunktionen ein Benutzer sehen oder nutzen kann. Die zweite ist die Funktionsaktivierung: Sie steuert, welche Module für das jeweilige Konto und die jeweilige Filiale eingeschaltet sind. Ein Benutzer gelangt nur dann auf einen Bildschirm, wenn die Rolle es erlaubt und das Modul für seinen Standort aktiviert ist. Filialbenutzer werden standardmäßig von Bereichen wie dem Rezeptrepository ferngehalten, sodass Sie nicht jeden einzeln ausschließen müssen. Eine Rolle ist auf den Betrieb einer Person beschränkt, sodass Sie die Regel einmal festlegen und sie für jede weitere Filiale gilt, die Sie eröffnen.
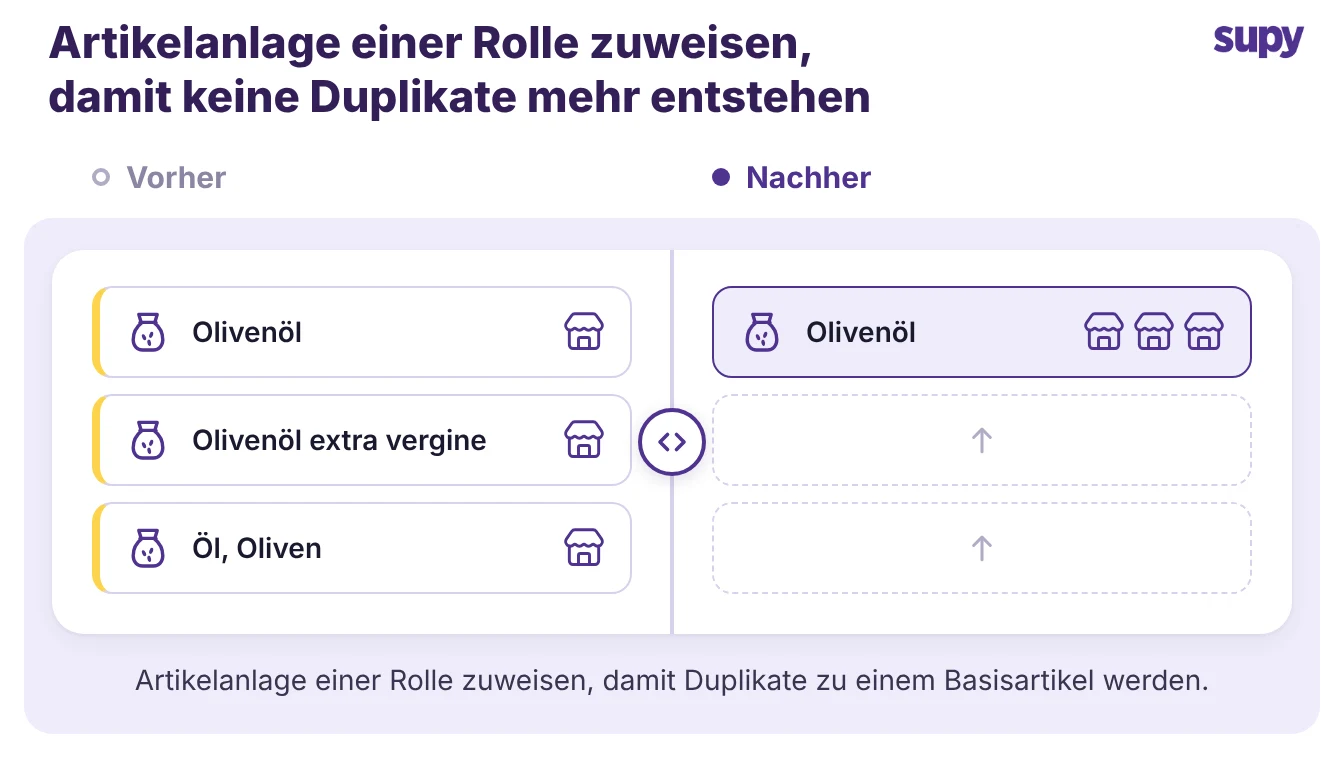
- Anlegen sperren. Sperren Sie zunächst, wer Artikel anlegen und Einstellungen ändern darf, da hier die Daten mehrerer Standorte auseinanderlaufen. Wenn mehrere Filialen jeweils einen Lieferanten oder einen neuen Artikel hinzufügen können, entstehen doppelte Artikel, nicht übereinstimmende Einheiten und Filialen mit abweichenden Einstellungen. Der IT-Manager einer Gruppe nannte das direkt: Ohne klare Rollen verbreiten sich doppelte Artikel und Mitarbeiter ändern Einstellungen, die sie nicht anfassen sollten.
Geben Sie den meisten Mitarbeitern eine Rolle, die Inventuren durchführen, Warenlieferungen empfangen und Anforderungen stellen kann. Diese Rolle kann keine Artikel anlegen, Lieferanten hinzufügen oder Integrationen ändern. Bewahren Sie das Anlegen von Artikeln, die Einrichtung von Lieferanten und die Einstellungen bei einer kleinen Gruppenrolle.
Supys Standardrollen sind ein Ausgangspunkt, keine fertige Lösung. Ein Betriebsleiter stellte fest, dass die Standardeinstellungen dem Personal erlaubten, Lieferanten und Artikel zu erstellen – mehr als das Unternehmen wollte. Die Lösung ist eine benutzerdefinierte Rolle: Kopieren Sie eine Standardvorlage und entfernen Sie die unerwünschten Berechtigungen, ohne von Grund auf neu aufzubauen.
- Zählen und empfangen, sonst nichts. Filialmitarbeiter führen Inventuren durch, empfangen Waren und stellen Anforderungen. Sie können keine Artikel anlegen oder Lieferanten bearbeiten.
- Ein Verantwortlicher für den Katalog. Eine einzige Gruppenrolle legt Artikel an, ordnet Einheiten zu und verknüpft Lieferanten, damit der Katalog an allen Standorten sauber bleibt.
- Einstellungen bei der Gruppe. Integrationen, Steuereinrichtungen und Kontoeinstellungen verbleiben bei einem Gruppenadministrator, nicht bei einem Filial-Login.
Steuern Sie, wer bestellen kann und begrenzen Sie den Betrag
Entscheiden Sie, wer eine Bestellung aufgeben darf und wie viel er zusagen kann, bevor jemand sie prüfen muss. Die Akzeptanz beim Personal wird einfacher und sicherer, wenn ein Küchenmitarbeiter eine Bestellung aufgeben, aber keine große genehmigen kann. Ein Interessent wollte genau das: dem Personal erlauben, nur Bestellungen zu erstellen, und alles andere über einen Genehmiger zu leiten.
- Berechtigungen und Limits. Supys Berechtigungen und Limits steuern die finanzielle Seite jeder Rolle. Sie können ein Bestellwertlimit nach Lieferant, Filiale, Kategorie, Benutzer oder Sollbestand festlegen. Eine Rolle bestellt dann täglich Waren, kann aber den festgelegten Betrag nicht überschreiten. Größere Bestellungen werden zur sequenziellen Genehmigung an bis zu 5 Genehmiger weitergeleitet, ausgelöst durch die Filiale und den Bestellwert. Sie können die Regeln nach Tag, Woche, Monat oder Quartal anwenden, sodass eine Rolle innerhalb des gewählten Zeitraums bestellen, ihr Limit jedoch nicht überschreiten kann. Supys Restaurant-Beschaffungssoftware führt diese Genehmigungen für alle Standorte an einem Ort durch.
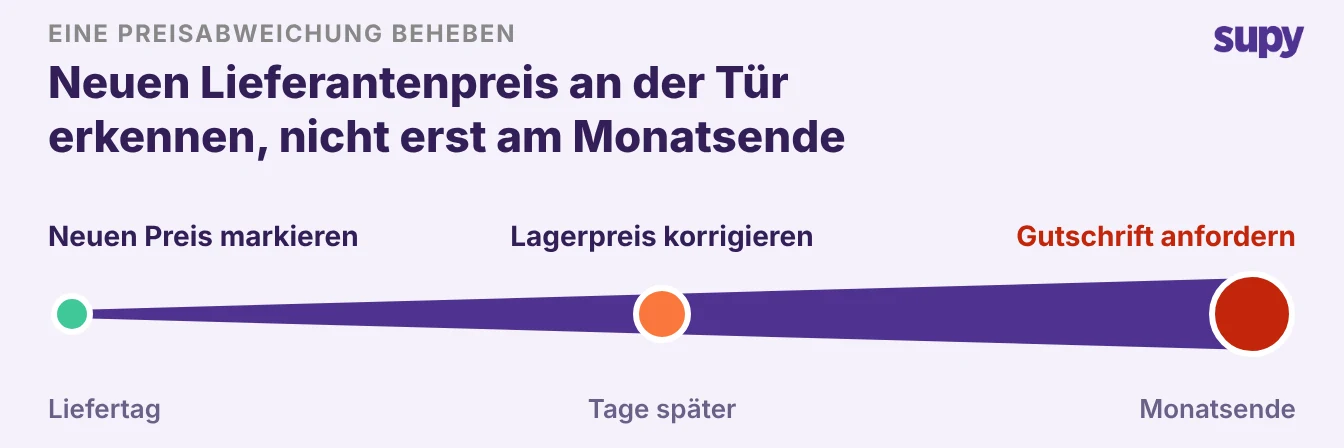
- Preiskontrollen. Preise müssen bereits beim Eingang genauso kontrolliert werden. Behalten Sie das Recht, einen Lieferantenpreis oder eine Preisliste zu ändern, einer kleinen Gruppenrolle vor, damit das Personal nicht stillschweigend ändern kann, was Sie zahlen. Legen Sie dann einen Abweichungsschwellenwert beim Rechnungsempfang fest. Wenn ein eingegangener Preis um mehr als erlaubt vom vereinbarten Preis abweicht, markiert Supy dies, bevor es Bestände und Konten aktualisiert. Sie erfassen einen neuen Preis beim Eingang, nicht erst am Monatsende. Einen ausführlicheren Einblick in die Genehmigungsweiterleitung bietet unser Leitfaden, wie Multistandort-Gruppen die Beschaffungsausgaben kontrollieren.
Eine Rollenberechtigungsmatrix für ein Multistandort-Team
Beginnen Sie mit einer einfachen Matrix und passen Sie sie an Ihre Gruppe an, anstatt Berechtigungen einzeln zu justieren. Vier Rollen decken die meisten Restaurantgruppen ab, und die folgende Tabelle ist eine funktionierende Ausgangsbasis. Legen Sie die Rollen einmal fest, beschränken Sie jede auf ihren Betrieb und fügen Sie Ausnahmen nur hinzu, wo jemand sie wirklich benötigt.
| Rolle | Kann in der Regel | Kann in der Regel nicht |
|---|---|---|
| Filialmitarbeiter | Inventur durchführen, Waren empfangen, Anforderungen stellen | Artikel anlegen, Lieferanten bearbeiten, Bestellungen genehmigen |
| Filialleiter | Kleine Bestellungen genehmigen, Zählungen einreichen, Filialberichte einsehen | Preise ändern, Integrationen bearbeiten, andere Filialen sehen |
| Gruppenoperationen | Größere Bestellungen genehmigen, Ausgabenlimits festlegen, alle Filialen einsehen | Kontoeinstellungen bearbeiten, Benutzerrollen ändern |
| Gruppenadministrator | Artikel anlegen, Lieferanten verwalten, Rollen und Einstellungen festlegen | Diese Rolle auf eine oder zwei Personen beschränken |
Die Matrix zeigt, wie weit Sie jeder Rolle vertrauen. Die meisten Ihrer Mitarbeiter befinden sich in den oberen zwei Zeilen, wo ein Fehler klein bleibt. Die untere Zeile hat vollen Zugriff – beschränken Sie sie daher auf eine oder zwei Personen und geben Sie allen anderen die engste Rolle, die sie noch arbeitsfähig hält.
Prüfpfade und Single Sign-On für größere Gruppen
Aktivieren Sie Audit-Protokolle, damit Sie sehen können, wer was getan hat – das ist der Zweck der Zugriffskontrolle, sobald eine Gruppe über einige wenige Standorte hinauswächst. Supys Audit-Protokolle zeichnen jede Aktion über alle Module hinweg auf, verknüpft mit einem benannten Benutzer und einem Zeitstempel sowie dem Vor- und Nachher, wo es zutrifft. Sie können nach Benutzer, Filiale, Aktion oder Datum filtern und das Ergebnis exportieren. Niemand kann einen Eintrag bearbeiten oder löschen. Wenn eine Inventur falsch aussieht oder sich ein Preis geändert hat, prüfen Sie, wer ihn eingegeben hat, anstatt zu raten. Dieselbe Funktion zeichnet den Inventur-Prüfpfad einer Gruppe über alle Filialen auf.
Single Sign-On hilft, sobald Sie viele Mitarbeiter an vielen Standorten verwalten. Supy unterstützt Single Sign-On für Gruppen, die es einrichten. Eine Gruppe konfiguriert ihren eigenen Connector, und Mitarbeiter melden sich dann über diesen Anbieter im Web, auf dem Mobilgerät und in der Verwaltung an. Sie können es auch erzwingen: Sobald Single Sign-On eine E-Mail-Domain abdeckt, melden sich diese Benutzer über den Anbieter an, nicht über ein separates Passwort. Single Sign-On steht Gruppen zur Verfügung, die es konfigurieren – prüfen Sie also, ob es Ihrem Plan entspricht, bevor Sie sich darauf verlassen.
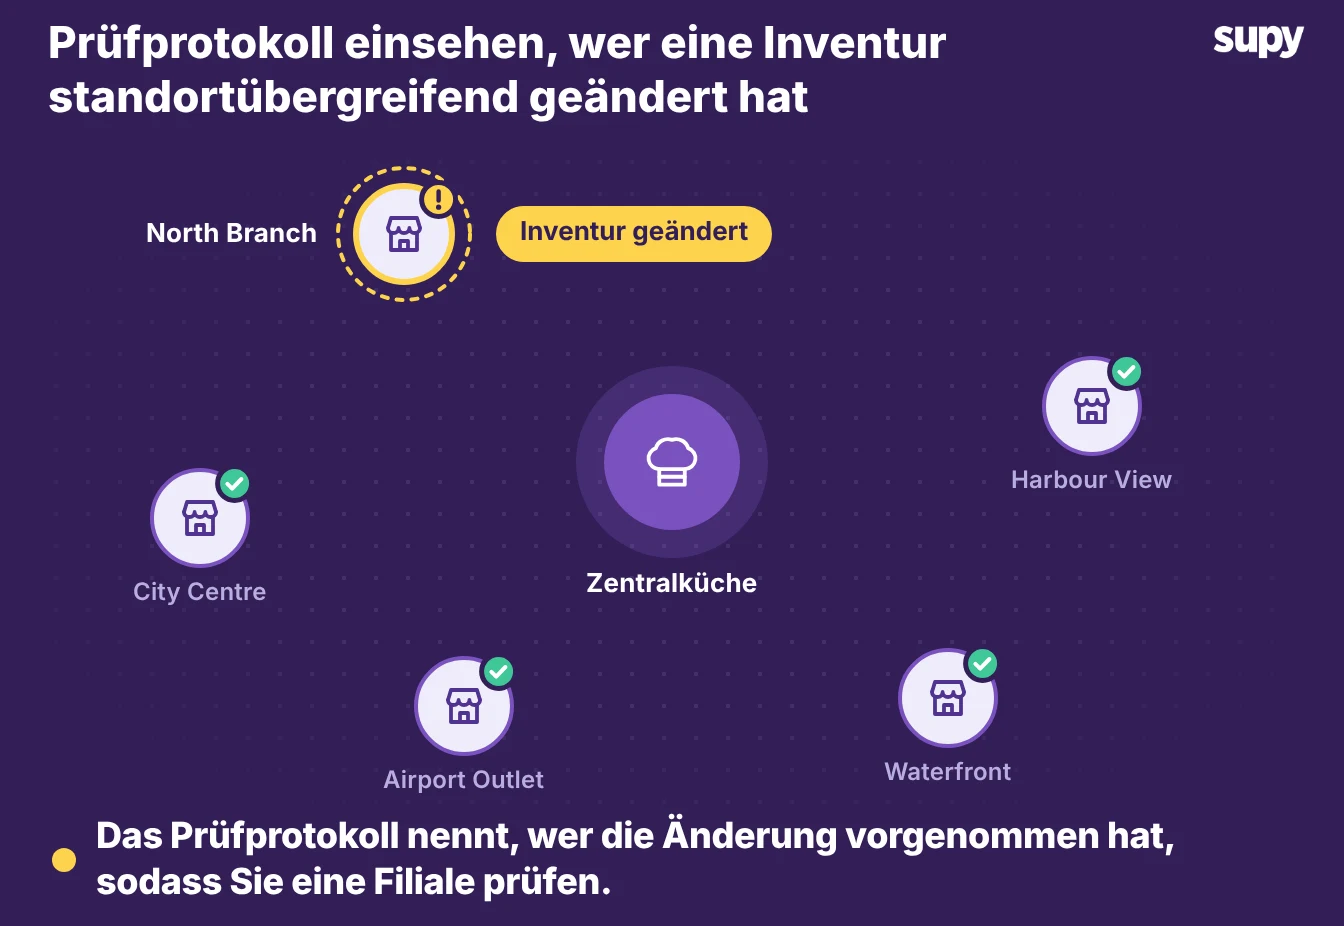
Zugriffskontrolle, Ausgabenlimits und Audit-Protokolle wirken als ein System. Die Rolle entscheidet, wohin eine Person gelangen kann, die Limits entscheiden, wie weit sie gehen kann, und das Protokoll zeichnet auf, was sie getan hat. Richten Sie alles gemeinsam ein, und Sie können die nächste Filiale eröffnen, ohne eine neue Sicherheitslücke zu schaffen.
Beginnen Sie mit den zwei Rollen, die die meisten Probleme verursachen: Artikel anlegen und Lieferanten einrichten. Verschieben Sie diese Berechtigungen noch diese Woche in eine einzige Gruppenrolle und geben Sie Filialmitarbeitern eine Rolle zum Zählen und Empfangen. Zwei Wochen später prüfen Sie das Audit-Protokoll, um zu sehen, worauf jede Rolle tatsächlich zugegriffen hat. Wenn eine Rolle etwas erreichte, was sie nicht sollte, schränken Sie sie ein und fahren Sie fort.