Single Sign-On pour les logiciels de gestion de restaurant : un identifiant sécurisé unique
Ce que signifie le Single Sign-On pour les logiciels de gestion de restaurant
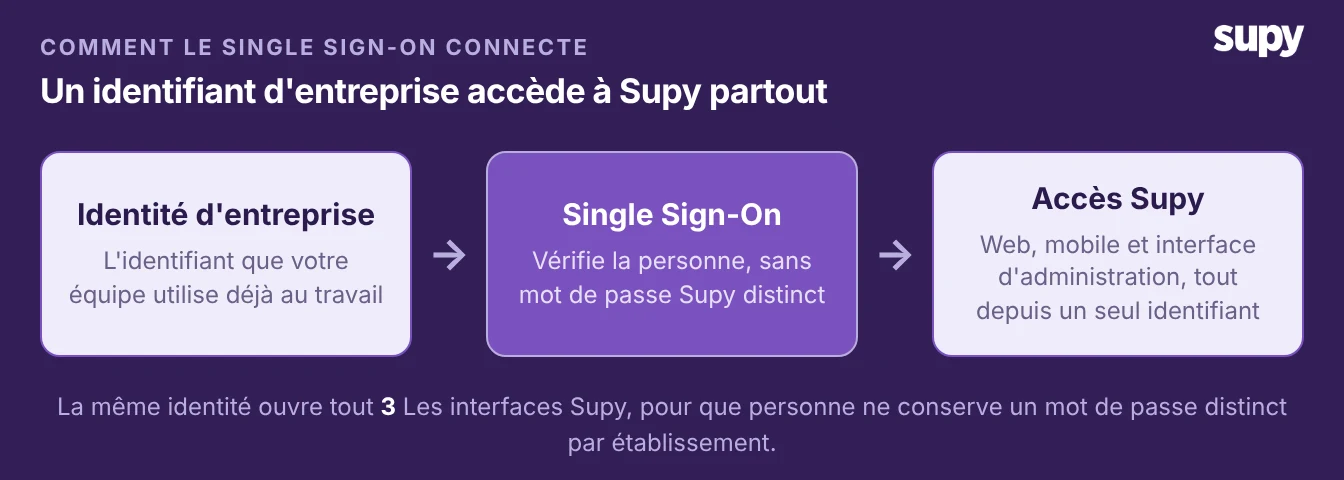
Le Single Sign-On permet à tous les membres de votre groupe d'accéder à Supy avec un identifiant d'entreprise unique. Il n'y a pas de mot de passe distinct pour votre logiciel de gestion de restaurant à distribuer, réinitialiser ou relancer. Votre équipe se connecte via le fournisseur d'identité que votre entreprise utilise déjà, et le même identifiant ouvre Supy sur le web, le mobile et l'interface d'administration.
C'est particulièrement important lorsque vous gérez plusieurs établissements. Un grand groupe peut compter de nombreux managers, chefs et responsables financiers qui ont chacun besoin d'un accès. Le Single Sign-On signifie qu'aucun d'eux ne reçoit de mot de passe spécifique à Supy. Ils utilisent l'identifiant qu'ils ont déjà pour leur messagerie et leurs autres outils de travail.
Un identifiant sécurisé unique pour les managers couvrant plusieurs établissements
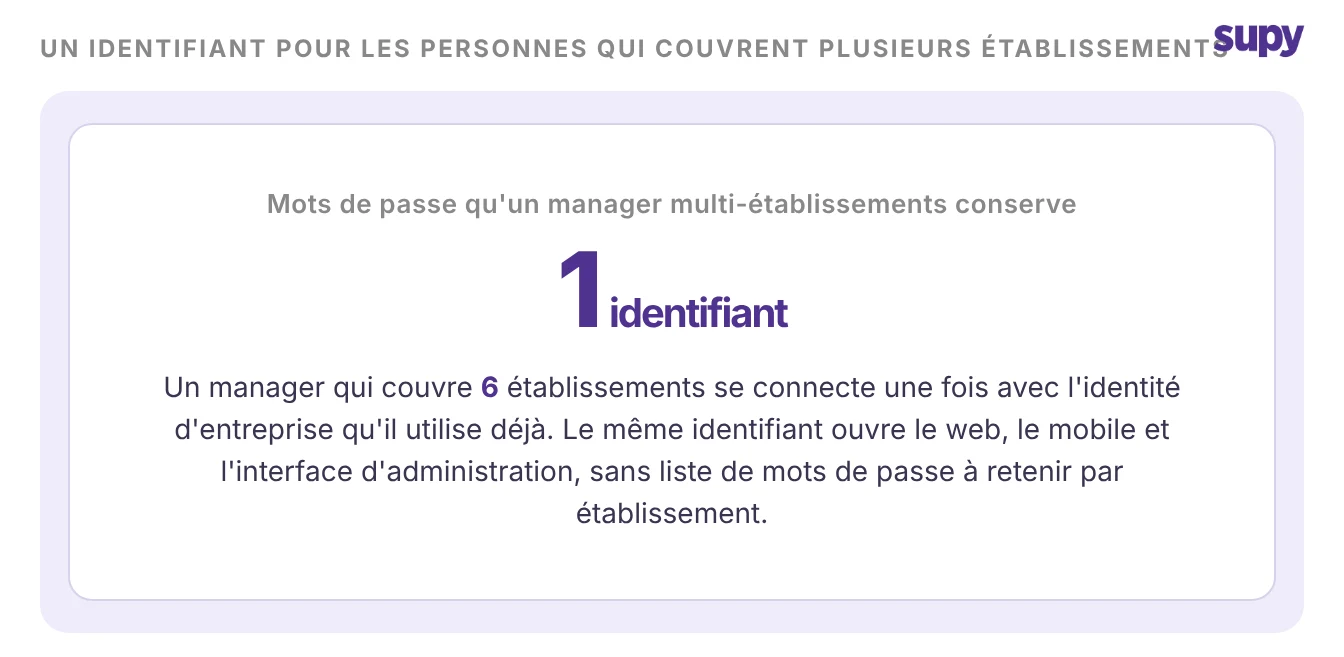
Un manager couvrant plusieurs établissements devait autrefois jongler avec un identifiant par système. Avec le Single Sign-On, ce manager se connecte une seule fois et accède à chaque établissement dont il est responsable. La même identité fonctionne sur l'application web, le téléphone et la console d'administration.
C'est l'avantage concret de cette fonctionnalité. Une personne, un identifiant, chaque établissement qu'elle couvre. Les nouveaux collaborateurs n'attendent pas la création d'un mot de passe, et personne ne conserve une liste confidentielle d'identifiants sur un papier près de la caisse.
Onboarding et Offboarding avec le Single Sign-On
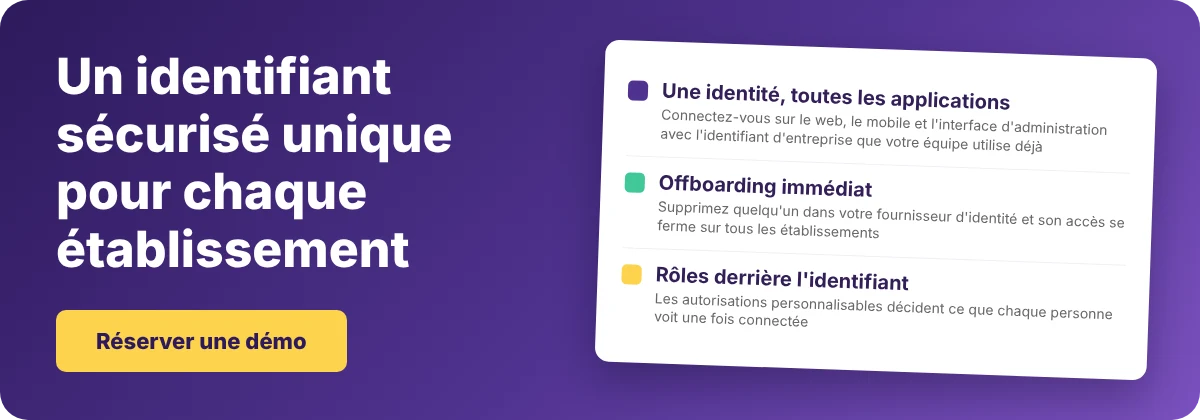
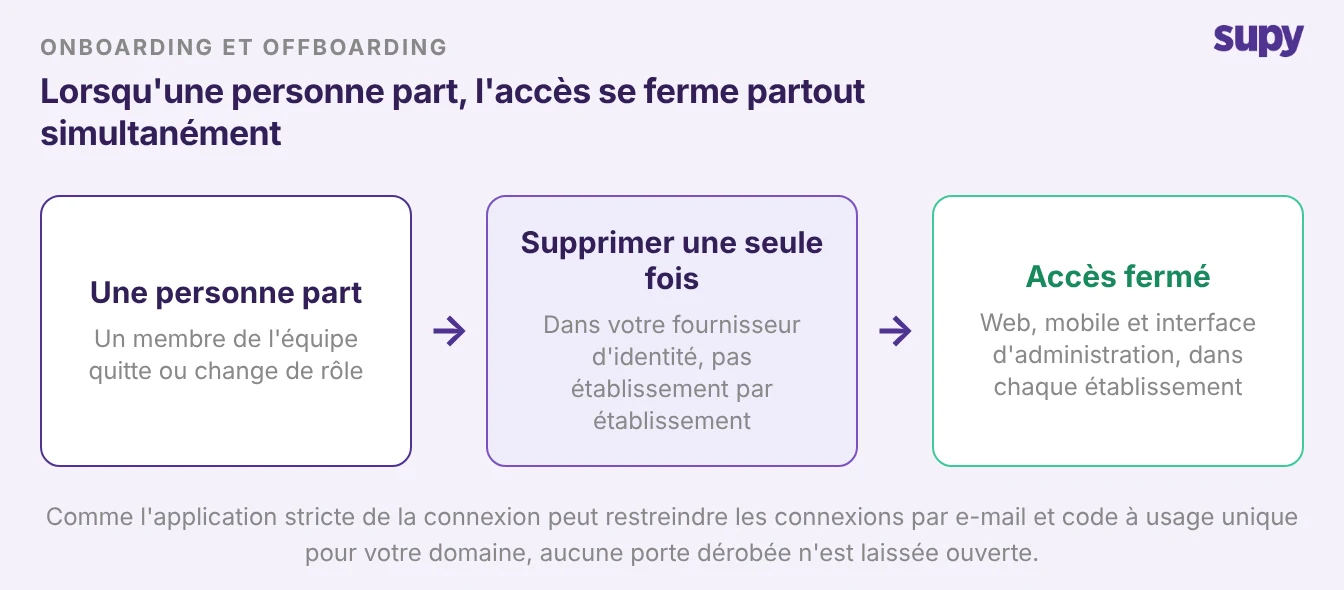
L'ajout et la suppression de personnes, c'est là que le Single Sign-On prouve sa valeur. Lorsqu'une personne rejoint l'équipe, elle accède à Supy via votre fournisseur d'identité, sans nouveau mot de passe à émettre. Lorsqu'une personne part, vous la supprimez à un seul endroit et son accès à Supy se ferme sur tous les établissements.
Supy peut également l'imposer. Une fois le Single Sign-On configuré, l'application stricte de la connexion peut restreindre les connexions par e-mail et code à usage unique pour votre domaine d'entreprise. Cela ferme la porte dérobée, empêchant un ancien collaborateur de se reconnecter avec un ancien identifiant e-mail. Pour les groupes multi-établissements, c'est la différence entre un départ propre et une liste d'accès en laquelle personne n'a confiance.
Qui peut accéder, et ce que chacun voit ensuite
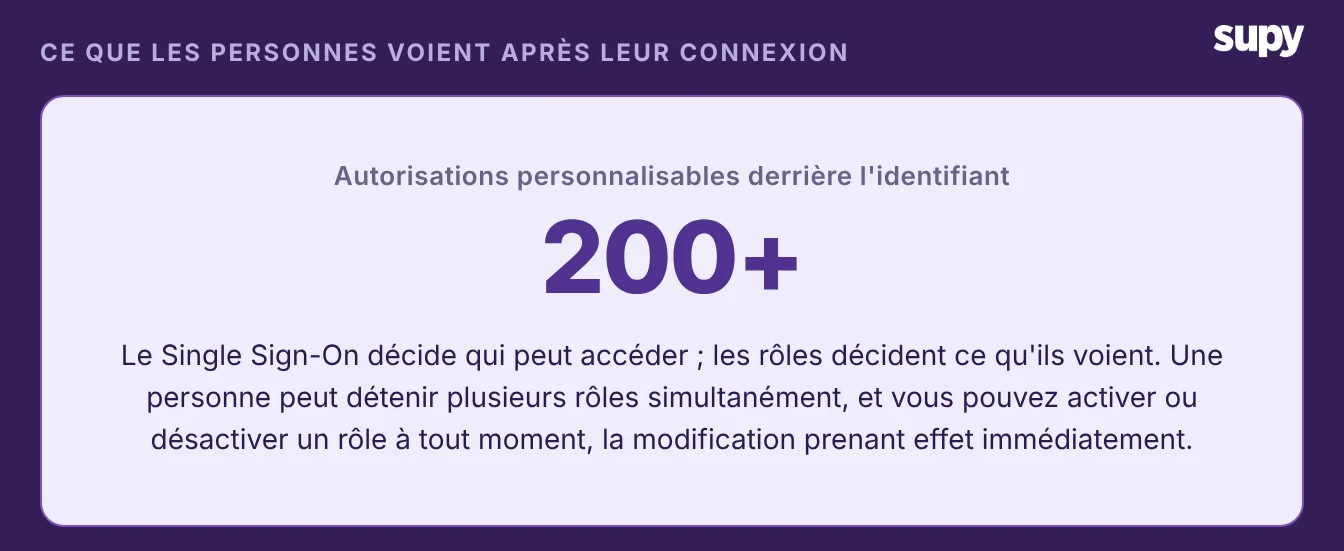
Le Single Sign-On décide qui peut accéder. Les rôles décident ce que chaque personne voit une fois connectée. Les deux fonctionnent ensemble, de sorte qu'un cuisinier et un responsable financier peuvent emprunter le même chemin de connexion sécurisé tout en voyant des parties très différentes de la plateforme.
Supy dispose d'un ensemble complet de contrôles d'accès derrière cet identifiant. Une personne peut détenir plusieurs rôles simultanément, de sorte que son accès reflète chaque mission qu'elle remplit. Vous pouvez activer ou désactiver un rôle à tout moment, et la modification prend effet immédiatement. Avec des autorisations personnalisables, vous décidez exactement à quoi chaque rôle peut accéder.
L'activation du Single Sign-On est une configuration au niveau du groupe, pas une tâche pour chaque établissement. Un administrateur le configure une seule fois dans les paramètres SSO et pointe Supy vers votre fournisseur d'identité. Il décide également de l'appliquer ou non à votre domaine d'entreprise. À partir de là, votre équipe se connecte avec l'identifiant qu'elle connaît déjà.
Si vous l'envisagez, la chose à vérifier lors d'une démo est simple. Demandez à voir la connexion sur le web, le mobile et l'interface d'administration, l'étape de Offboarding et la façon dont les rôles limitent ce que chaque personne voit. Pour une vue d'ensemble, découvrez comment Supy aborde la gestion des opérations de restaurant sur plusieurs établissements.