Single Sign-On für Restaurant-Management-Software: Ein sicherer Login
Was Single Sign-On für Restaurant-Management-Software bedeutet
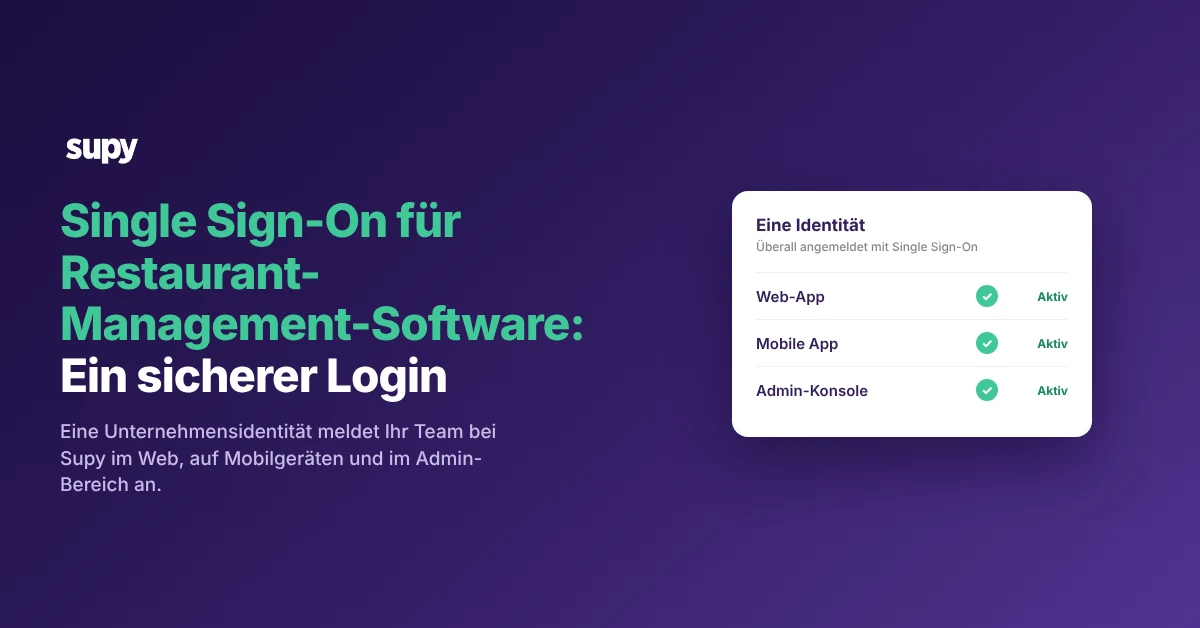
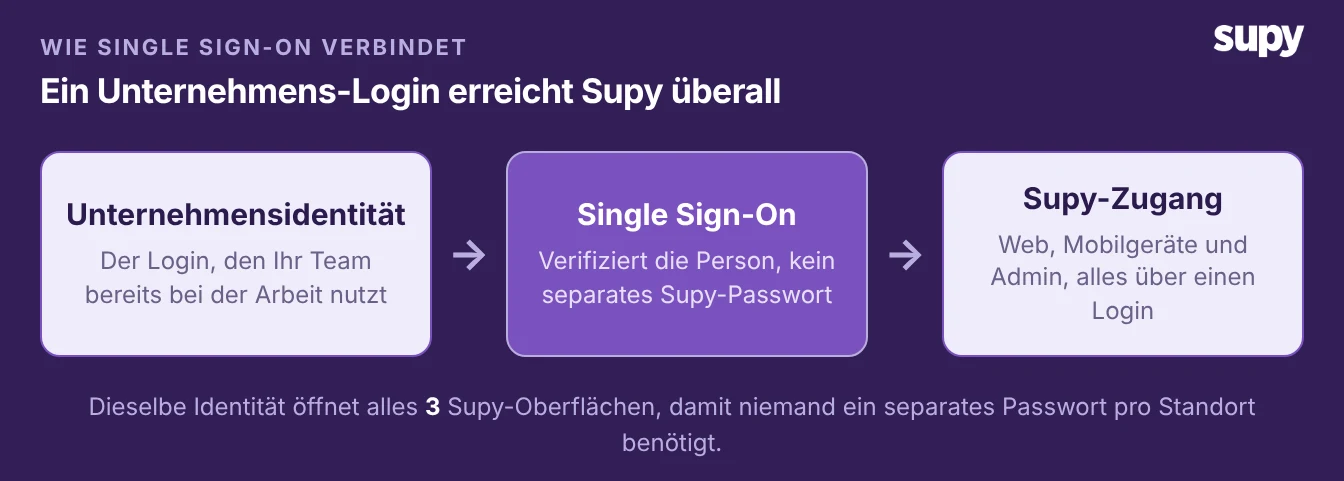
Single Sign-On ermöglicht allen in Ihrer Gruppe, Supy mit einem einzigen Unternehmens-Login zu erreichen. Es gibt kein separates Passwort für Ihre Restaurant-Management-Software, das ausgegeben, zurückgesetzt oder nachverfolgt werden müsste. Ihr Team meldet sich über den Identity Provider an, den Ihr Unternehmen bereits betreibt, und derselbe Login öffnet Supy im Web, auf Mobilgeräten und im Admin-Bereich.
Das ist besonders wichtig, wenn Sie mehr als einen Standort betreiben. Eine große Gruppe kann viele Manager, Köche und Finanzmitarbeiter haben, die alle Zugang benötigen. Single Sign-On bedeutet, dass keiner von ihnen ein Supy-spezifisches Passwort erhält. Sie nutzen den Login, den sie bereits für E-Mail und andere Arbeitsmittel haben.
Ein sicherer Login für Manager, die mehrere Standorte betreuen
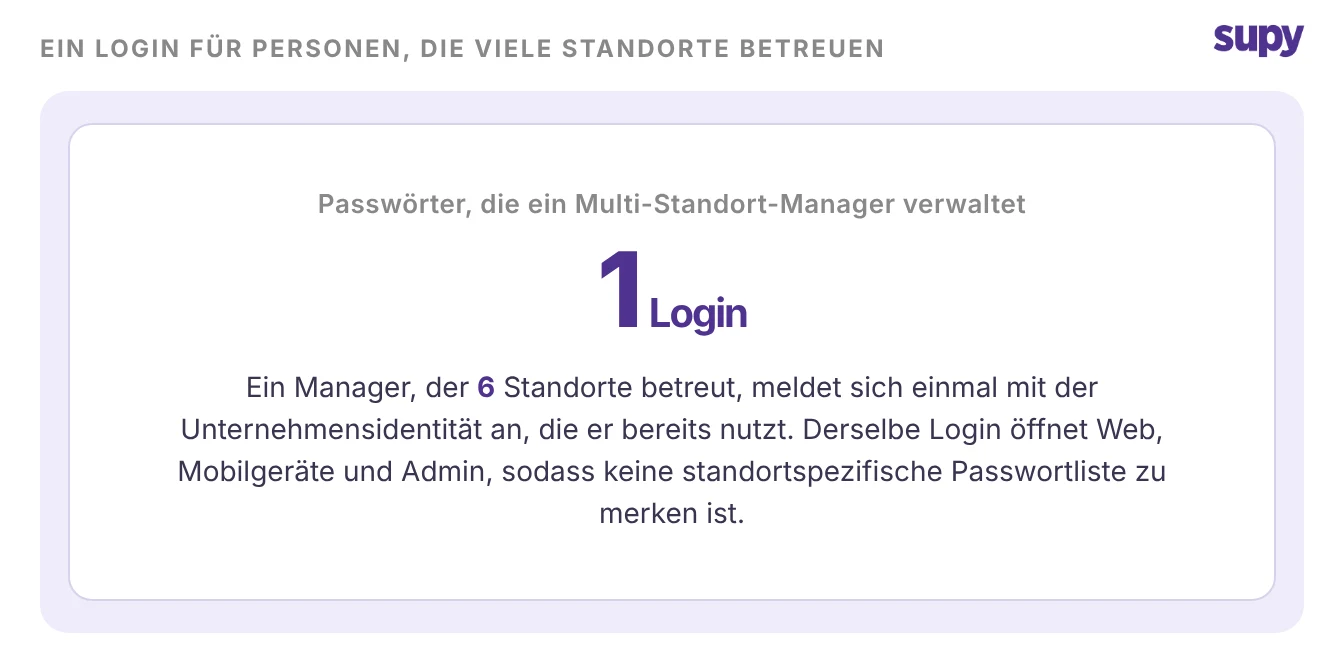
Ein Manager, der mehrere Standorte betreut, musste früher einen Login für jedes System jonglieren. Mit Single Sign-On meldet sich dieser Manager einmal an und erreicht jeden Standort, für den er verantwortlich ist. Dieselbe Identität funktioniert in der Web-App, auf dem Telefon und in der Admin-Konsole.
Das ist der klare Vorteil hinter dieser Funktion. Eine Person, ein Login, jeder Standort, den sie betreut. Neue Mitarbeiter warten nicht darauf, dass ein Passwort erstellt wird, und niemand führt eine private Liste mit Zugangsdaten auf einem Zettel an der Kasse.
Onboarding und Offboarding mit Single Sign-On
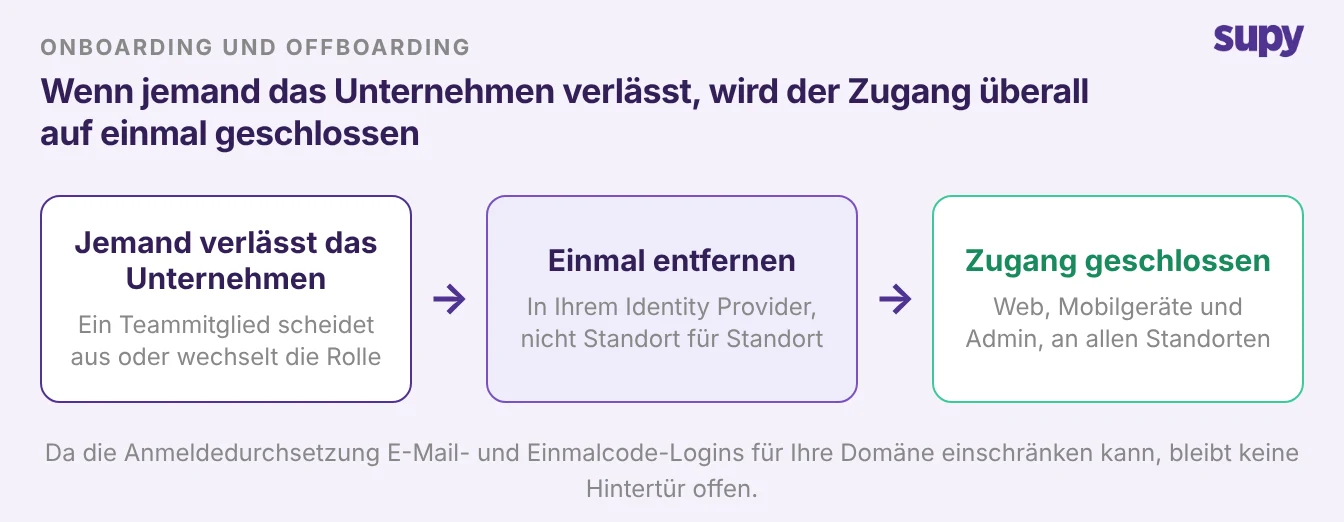
Das Hinzufügen und Entfernen von Personen ist der Bereich, in dem Single Sign-On seinen Platz verdient. Wenn jemand hinzukommt, gelangt er über Ihren Identity Provider in Supy, ohne dass ein neues Passwort ausgestellt werden muss. Wenn jemand das Unternehmen verlässt, entfernen Sie ihn an einer Stelle, und sein Supy-Zugang wird für alle Standorte geschlossen.
Supy kann dies auch durchsetzen. Sobald Single Sign-On eingerichtet ist, kann die Anmeldedurchsetzung E-Mail- und Einmalcode-Logins für Ihre Unternehmensdomäne einschränken. Das schließt die Hintertür, damit ein ehemaliger Mitarbeiter nicht mit einem alten E-Mail-Login wieder einschleichen kann. Für Multi-Standort-Gruppen ist das der Unterschied zwischen einem sauberen Offboarding und einer Zugriffsliste, der niemand vertraut.
Wer eintreten darf und was er danach sieht
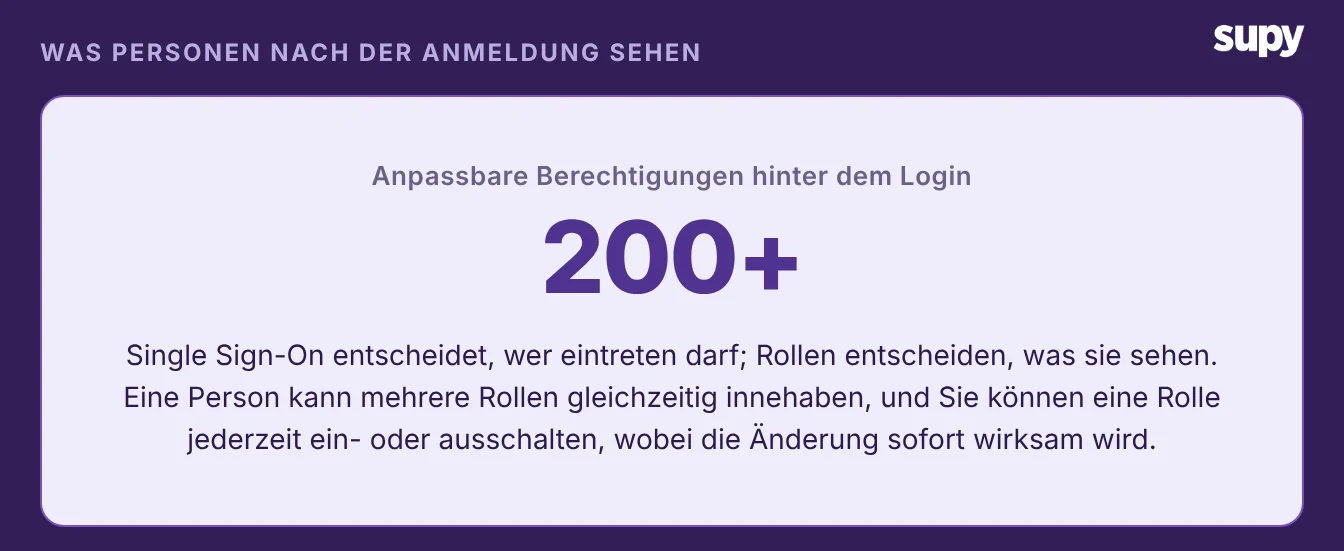
Single Sign-On entscheidet, wer eintreten darf. Rollen entscheiden, was jede Person sieht, wenn sie dort ist. Die beiden arbeiten zusammen, sodass ein Linienkoch und ein Finanzleiter denselben sicheren Anmeldepfad teilen können und trotzdem sehr unterschiedliche Teile der Plattform sehen.
Supy bietet hinter diesem Login eine umfangreiche Reihe von Zugriffskontrollen. Eine Person kann mehrere Rollen gleichzeitig innehaben, sodass ihr Zugang jeden Job widerspiegelt, den sie ausübt. Sie können eine Rolle jederzeit ein- oder ausschalten, und die Änderung tritt sofort in Kraft. Mit anpassbaren Berechtigungen entscheiden Sie genau, worauf jede Rolle zugreifen kann.
Die Aktivierung von Single Sign-On ist eine Einrichtung auf Gruppenebene, keine Aufgabe für jeden einzelnen Standort. Ein Administrator konfiguriert es einmal in den SSO-Einstellungen und richtet Supy auf Ihren Identity Provider aus. Er entscheidet auch, ob es für Ihre Unternehmensdomäne durchgesetzt werden soll. Von dort meldet sich Ihr Team mit dem Login an, den es bereits kennt.
Wenn Sie es abwägen, ist das, was Sie in einer Demo prüfen sollten, einfach. Bitten Sie darum, den Anmeldevorgang im Web, auf Mobilgeräten und im Admin-Bereich zu sehen, den Offboarding-Schritt und wie Rollen einschränken, was jede Person sieht. Für das große Bild sehen Sie, wie Supy das Restaurant-Betriebsmanagement an mehreren Standorten angeht.