Restaurant operations
Analytics

Visibilité financière en franchise dans les groupes de restauration : qui voit quoi

Franchise financial visibility access by entity in a restaurant group

La visibilité financière est une décision d'accès, pas un simple paramètre

Le contrôle de la visibilité financière en franchise est la pratique qui consiste à décider quels rôles dans un groupe multi-entités peuvent voir quels chiffres, puis à appliquer ces décisions en délimitant l'accès à l'entité, non à la personne. Dans un groupe de restauration en franchise, cela signifie qu'un franchisé voit les coûts et les rapports de ses propres points de vente, que le franchiseur voit l'ensemble du groupe, et qu'aucun des deux ne voit ce qu'il ne devrait pas.

La plupart des groupes ne prennent jamais cette décision explicitement. L'accès est configuré une fois lors de l'onboarding sous forme d'une liste de fonctionnalités qu'un utilisateur peut ouvrir, et la dimension entité – à quels points de vente ces fonctionnalités s'appliquent – reste sur une valeur par défaut. Ce défaut correspond presque toujours à l'ensemble des points de vente. L'écart apparaît la première fois qu'un franchisé ouvre un rapport et voit le coût matière d'un autre franchisé, ou qu'un responsable régional modifie des prix pour une enseigne qu'il ne gère pas.

La granularité pour éviter cela existe déjà : Supy construit chaque rôle à partir de plus de 200 autorisations personnalisables, et l'accès au reporting consolidé sur l'ensemble du groupe est l'une des choses qu'un rôle peut accorder ou refuser. L'enjeu n'est pas de trouver un bouton. C'est de décider comment utiliser cette granularité par entité avant que le premier franchisé ne se connecte.
Les rôles Supy sont construits à partir de plus de 200 autorisations personnalisables

Où la visibilité en franchise se dégrade réellement

Deux modes de défaillance expliquent presque chaque plainte. Le premier est la portée excessive : un franchisé se voit attribuer un rôle permettant d'ouvrir des rapports financiers, mais ce rôle n'est jamais lié à ses points de vente spécifiques, et il lit donc tous les 12. Personne ne s'en aperçoit jusqu'à ce que le franchisé mentionne un chiffre qu'il n'aurait jamais dû voir. Le second est la portée insuffisante : un utilisateur a les bonnes autorisations de fonctionnalités mais reste bloqué par les catégories d'articles dont il a besoin pour faire une demande d'achat, parce que la portée qui lui permettrait d'agir sur ses propres points de vente n'a jamais été accordée.

Les deux proviennent de la même cause fondamentale : traiter l'accès comme une liste unique de fonctionnalités plutôt que comme des fonctionnalités délimitées par entité. Dans Supy, chaque action, de la consultation d'un rapport à la réception d'une livraison, est conditionnée par une vérification de rôle délimitée au point de vente spécifique dans lequel l'utilisateur opère. Quand le périmètre d'entité est vide, l'autorisation de fonctionnalité est le seul contrôle restant, et une autorisation de fonctionnalité sans frontière d'entité est exactement ce qui permet à un rôle soit de tout voir, soit de n'atteindre rien d'utile.
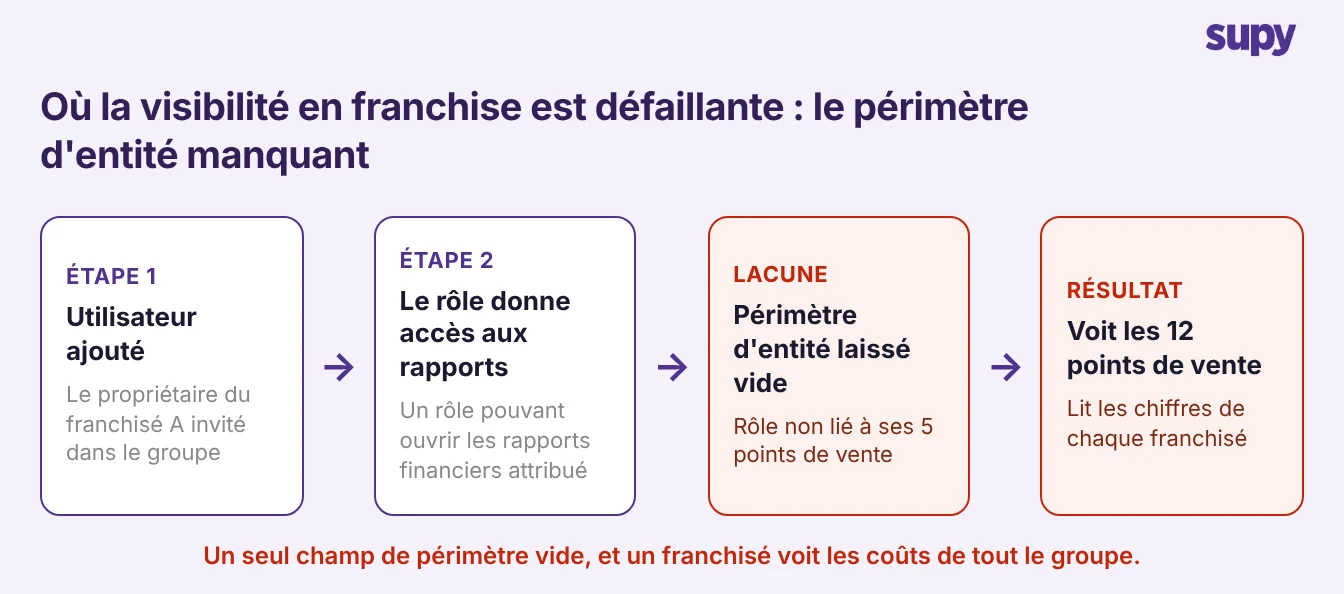
Comment un périmètre d'entité manquant permet à un franchisé de voir les chiffres de tous les points de vente

Un arbre de décision pour les rôles d'autorisation en franchise

Construire les rôles est plus simple quand on part d'une seule question pour chaque rôle : est-il destiné à un franchisé ou au franchiseur ? Un rôle franchisé – un propriétaire ou un responsable de point de vente – doit être limité aux entités de ce franchisé uniquement, avec les données financières restreintes à ses propres points de vente. Un rôle franchiseur – finance groupe ou administrateur – doit obtenir un accès en lecture consolidé sur tous les points de vente, mais pas le droit de modifier les prix, les recettes ou les paramètres dans l'exploitation d'un franchisé.

Deux habitudes maintiennent cela propre à grande échelle. Construisez les rôles franchisé à partir d'un rôle lecture seule par défaut plutôt que d'en réduire un rôle administrateur, car les rôles par défaut intégrés sont lecture seule et protégés, ce qui vous permet d'ajouter des accès délibérément au lieu de devoir vous souvenir de les supprimer. Et appuyez-vous sur les vérifications de dépendance de l'arbre d'autorisation : quand une autorisation en nécessite une autre pour fonctionner, Supy valide la chaîne et montre ce qu'un changement affecte avant que vous n'enregistriez, afin que vous n'accordiez pas une vue de reporting qui intègre silencieusement un droit de modification. C'est le même contrôle d'accès basé sur les rôles qui régit qui peut modifier le stock, appliqué à la couche financière. Un utilisateur peut détenir plus d'un rôle quand quelqu'un cumule réellement deux fonctions, et une mise à jour de rôle prend effet immédiatement.

Il existe un second levier important à connaître, car il change la façon dont on envisage la partie franchiseur. L'accès passe par deux contrôles indépendants : la vérification d'autorisation basée sur le rôle, et un paramètre d'activation par entité qui décide si un module entier est seulement activé pour cette entité. Ainsi, un franchiseur peut activer le module de reporting financier pour la finance groupe sur chaque entité, tandis qu'une entité franchisé ne l'a activé que pour son propre propriétaire. L'arbre d'autorisation décide ce qu'un rôle peut faire ; le paramètre par entité décide jusqu'où s'étend le mandat de ce rôle. Concevez les deux, et un franchisé n'a jamais de chemin actif vers un chiffre en dehors de ses points de vente, même si une autorisation est accordée par erreur.
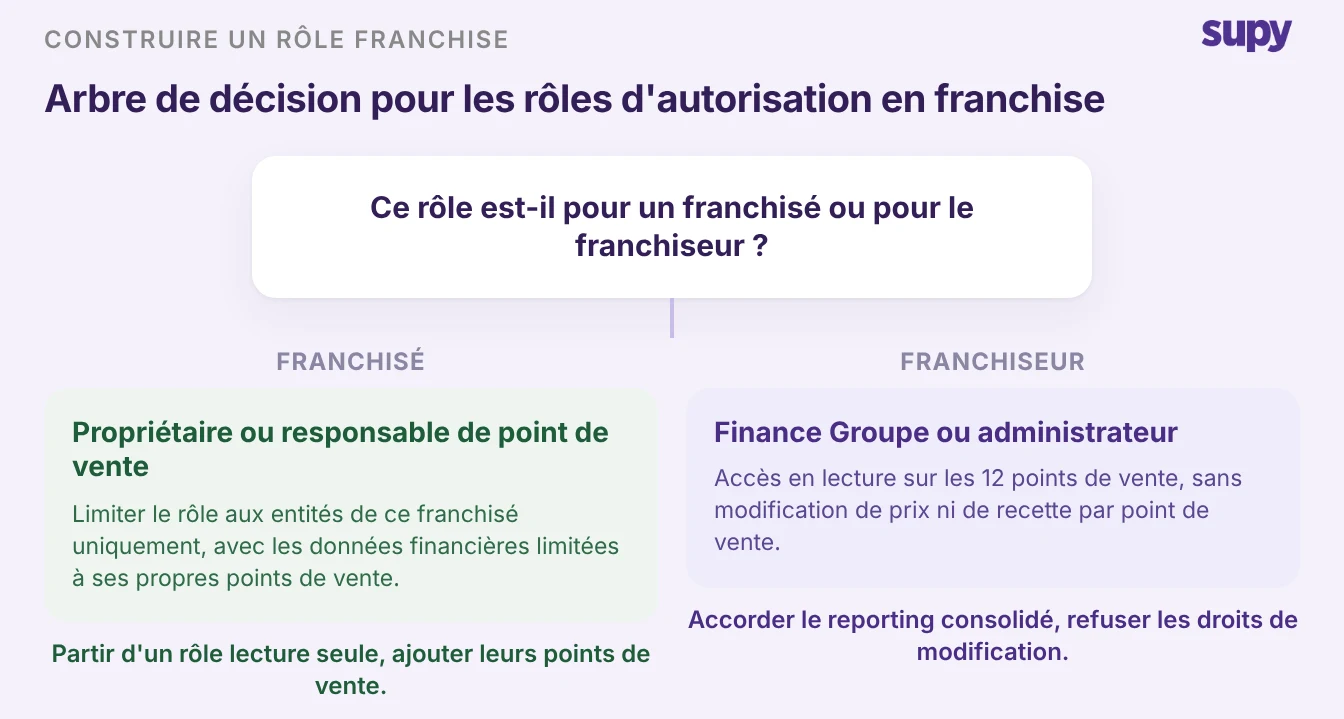
Arbre de décision pour la construction des rôles d'autorisation franchisé versus franchiseur

Franchiseur vs franchisé : ce que chaque rôle devrait voir

La matrice ci-dessous est un point de départ pour un groupe à trois franchisés. Adaptez les lignes à votre structure, mais conservez le principe : les détails financiers se rétrécissent à mesure que vous passez du franchiseur à un seul point de vente, et aucune ligne franchisé n'atteint jamais les chiffres d'un autre franchisé.

Donnée ou actionAdmin franchiseurPropriétaire franchiséResponsable de point de vente
Rapports groupe et compte de résultatOuiNonNon
Coût matière et rapports de ses points de venteOuiPoints de vente propresPoint de vente propre
Chiffres des autres franchisésNon, par conceptionNonNon
Modification des prix et recettesNonPoints de vente propresNon
Conditions fournisseur et contratsOuiPoints de vente propresLecture seule
Autorité d'approbation des commandesFixer les limitesDans ses points de venteDans le seuil

Pour situer votre propre groupe, nommez le cas dans lequel vous vous trouvez. Si un franchisé peut ouvrir un rapport non limité à ses propres points de vente, vous êtes dans le cas de portée excessive, et le premier geste est de reconstruire le rôle de ce franchisé à partir d'un défaut lecture seule en n'ajoutant que ses entités. Si un franchisé est bloqué par ses propres demandes d'achat ou rapports, vous êtes en portée insuffisante, et la solution est de vérifier le périmètre d'entité de son rôle avant d'accorder toute autorisation plus large. Corrigez la portée d'abord ; ajouter plus d'autorisations par-dessus une portée manquante est ce qui a créé le problème.

Réserver une démo avec Supy - visibilité financière en franchise

Ready to optimize your restaurant operations?

Blog

Our operational insights

Restaurant checklist corrective actions tracked with an owner, a due date and proof
Restaurant operations

Mesures correctives pour les checklists restaurant : Attribuer un responsable et une date d’échéance

Your questions 
answered

Everything you need to know about Supy — from setup to integrations, pricing, and daily use. If it’s not covered here, just ask.

Qu’est-ce que le contrôle de la visibilité financière dans un groupe de restauration en franchise ?
+

Le contrôle de la visibilité financière désigne la façon dont un groupe multi-entités décide quels rôles peuvent voir quels chiffres, puis applique ces décisions en limitant l’accès à l’entité plutôt qu’à l’utilisateur individuel. Dans une franchise, il permet à chaque franchisé de ne consulter que les coûts, rapports et marges de ses propres points de vente, tandis que le franchiseur conserve une vue consolidée de l’ensemble des entités. Bien mis en place, il est invisible : les franchisés ne rencontrent jamais de chiffres qui ne leur appartiennent pas, et la finance n’a jamais à filtrer manuellement un rapport. Il est défini au niveau du rôle, et non par personne, de sorte qu’il reste valable à mesure que le groupe ajoute des points de vente.

Comment empêcher un franchisé de voir les chiffres d’un autre franchisé ?
+

Vous y mettez fin en limitant chaque rôle de franchisé aux entités de ce franchisé, et non pas seulement en choisissant les rapports auxquels le rôle peut accéder. L’erreur classique consiste à accorder l’accès aux rapports sans restreindre le rôle à des points de vente spécifiques, ce qui lui permet de consulter l’ensemble du groupe. Créez le rôle à partir d’un accès par défaut en lecture seule, ajoutez uniquement les points de vente de ce franchisé, et confirmez que le périmètre d’entité est défini avant que la personne se connecte. Un deuxième dispositif de protection est l’activation de module par entité : activez le module financier uniquement pour les entités que ce rôle est censé atteindre, de sorte qu’une permission non intentionnelle n’ait nulle part où s’appliquer.

Pourquoi un utilisateur disposant d’autorisations peut-il encore être bloqué sur un rapport ?
+

Parce qu’une autorisation de fonctionnalité et un périmètre d’entités constituent deux barrières distinctes, et que l’utilisateur ne possède pas la seconde. Un rôle peut conférer le droit d’ouvrir des rapports ou de soumettre des demandes, mais s’il n’est pas limité aux établissements dans lesquels l’utilisateur travaille effectivement, l’action n’a pas d’entité sur laquelle s’appliquer et l’utilisateur se heurte à un blocage. La solution consiste à vérifier d’abord le périmètre d’entités du rôle, plutôt que d’ajouter d’autres autorisations, ce qui aboutit généralement au problème inverse. Le périmètre définit où s’applique une autorisation ; sans lui, même une autorisation correcte ne sert à rien.

Un utilisateur peut-il avoir plusieurs rôles sur différentes entités ?
+

Oui. Un seul utilisateur peut se voir attribuer plusieurs rôles simultanément, de sorte que son accès reflète l’ensemble des responsabilités qu’il assume réellement. Cela est important dans les groupes de franchisés où une même personne peut gérer un établissement et siéger dans les finances du groupe, ou bien un directeur de zone peut superviser des établissements appartenant à plusieurs franchisés. Attribuez chaque rôle en le limitant à ses propres entités, et l’accès combiné de l’utilisateur est la somme de ces périmètres, sans qu’il soit nécessaire de créer un rôle sur mesure. Les changements de rôle prennent effet immédiatement, de sorte que lorsque les attributions d’une personne évoluent, ses rôles sont ajustés et l’accès est mis à jour sans attendre une synchronisation.

Quelle est la différence entre une autorisation de rôle et un périmètre d’entités ?
+

Une autorisation détermine ce qu’un rôle peut faire, comme consulter un rapport de coût matière, modifier une recette ou approuver une commande. Un périmètre d’entités détermine où cette autorisation s’applique, c’est-à-dire les établissements ou les franchisés qu’elle concerne. Les deux sont indépendants : un rôle doté d’une autorisation de reporting sans périmètre peut voir soit tout soit rien d’utile, selon la configuration par défaut. La visibilité financière en franchise dépend de la conception conjointe des deux éléments, autorisation par autorisation et entité par entité. Lorsque des personnes décrivent un accès défaillant, l’autorisation est généralement correcte et c’est le périmètre qui n’a jamais été défini.

De combien de rôles d’autorisation un groupe de franchisés a-t-il réellement besoin ?
+

Moins que la plupart des groupes ne le pensent, car le périmètre d’entités effectue l’essentiel du travail. Un point de départ fonctionnel comprend un administrateur franchiseur, un rôle de lecture seule pour les finances du groupe, un propriétaire franchisé et un responsable de point de vente, chaque rôle franchisé étant limité à ses propres entités plutôt que dupliqué par franchisé. Avec plus de 200 autorisations personnalisables disponibles, vous pouvez affiner chacune avec précision, mais évitez de créer un rôle distinct par personne, ce qui devient ingérable à mesure que des établissements s’ajoutent. Constituez une bibliothèque réduite de rôles limités, réutilisez-les entre franchisés en ne modifiant que le périmètre d’entités, et n’ajoutez un rôle sur mesure que lorsqu’une vraie responsabilité ne correspond à aucun profil existant.

Les franchisés devraient-ils pouvoir modifier les prix et les recettes ?
+

En général, uniquement dans leurs propres établissements et jamais à l’échelle du groupe. La possibilité pour un franchisé de modifier les prix et les recettes dépend de votre modèle opérationnel : une marque strictement contrôlée peut réserver la modification des recettes et des prix au franchiseur pour protéger les marges et la cohérence, tandis qu’un modèle plus souple laisse aux franchisés la possibilité d’effectuer des ajustements dans leurs propres établissements. Dans tous les cas, le droit de modification doit être limité afin qu’il ne puisse jamais affecter l’activité d’un autre franchisé, et le rôle de reporting à l’échelle du groupe doit rester en lecture seule. Définissez d’abord le modèle, puis exprimez-le sous forme d’une autorisation restreinte plutôt que d’accorder un droit de modification étendu en espérant qu’il ne sera pas utilisé à mauvais escient.

Êtes-vous prêt à transformer vos opérations ?

Comme plus de 3 500 restaurateurs utilisez Supy pour réduire vos coûts, rationaliser les opérations et prendre des décisions plus intelligentes.