Finanzsichtbarkeit im Franchise: Wer sieht was in Restaurantgruppen

Finanzsichtbarkeit ist eine Zugriffsentscheidung, kein Schalter
Die Kontrolle der Finanzsichtbarkeit in Franchise-Netzwerken ist die Praxis, zu entscheiden, welche Rollen in einer Gruppe mit mehreren Entitäten welche Zahlen sehen dürfen, und diese Entscheidungen dann durchzusetzen, indem der Zugriff auf die Entität beschränkt wird, nicht auf die Person. In einem Franchise-Netzwerk bedeutet das: Der Franchisenehmer sieht die Kosten und Berichte seiner eigenen Filialen, der Franchisegeber sieht die gesamte Gruppe, und keiner sieht, was er nicht sehen sollte.
Die meisten Gruppen treffen diese Entscheidung nie ausdrücklich. Der Zugriff wird einmal beim Onboarding als Liste von Funktionen konfiguriert, die ein Nutzer öffnen kann, und die Entitätsdimension – auf welche Filialen diese Funktionen angewendet werden – bleibt beim Standard. Dieser Standard umfasst in der Regel alle Filialen. Die Lücke zeigt sich, wenn ein Franchisenehmer zum ersten Mal einen Bericht öffnet und den Wareneinsatz eines anderen Franchisenehmers sieht, oder wenn ein Gebietsleiter Preise für eine Marke bearbeitet, die er nicht führt.
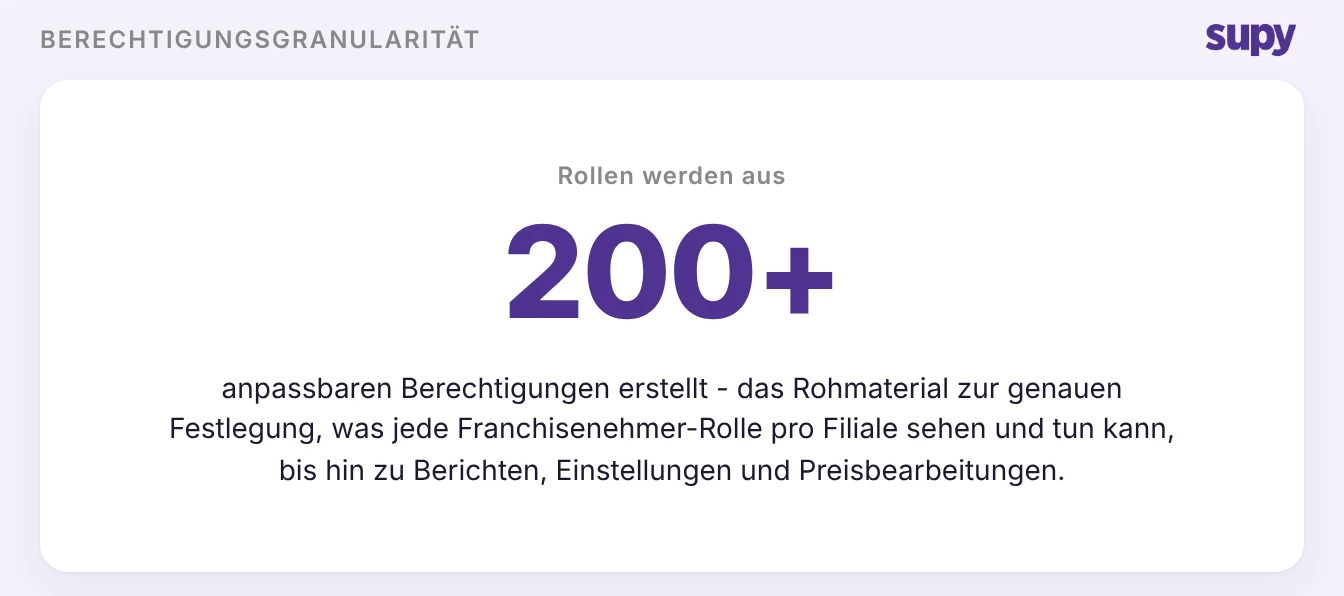
Die Granularität zur Vermeidung dieses Problems ist bereits vorhanden: Supy erstellt jede Rolle aus mehr als 200 anpassbaren Berechtigungen, und der Zugriff auf konsolidierte Berichterstattung über die gesamte Gruppe ist eine der Möglichkeiten, die eine Rolle gewähren oder verweigern kann. Die Arbeit besteht nicht darin, einen Schalter zu finden. Es geht darum, diese Granularität für jede Entität festzulegen, bevor der erste Franchisenehmer sich anmeldet.
Wo die Franchise-Sichtbarkeit tatsächlich versagt
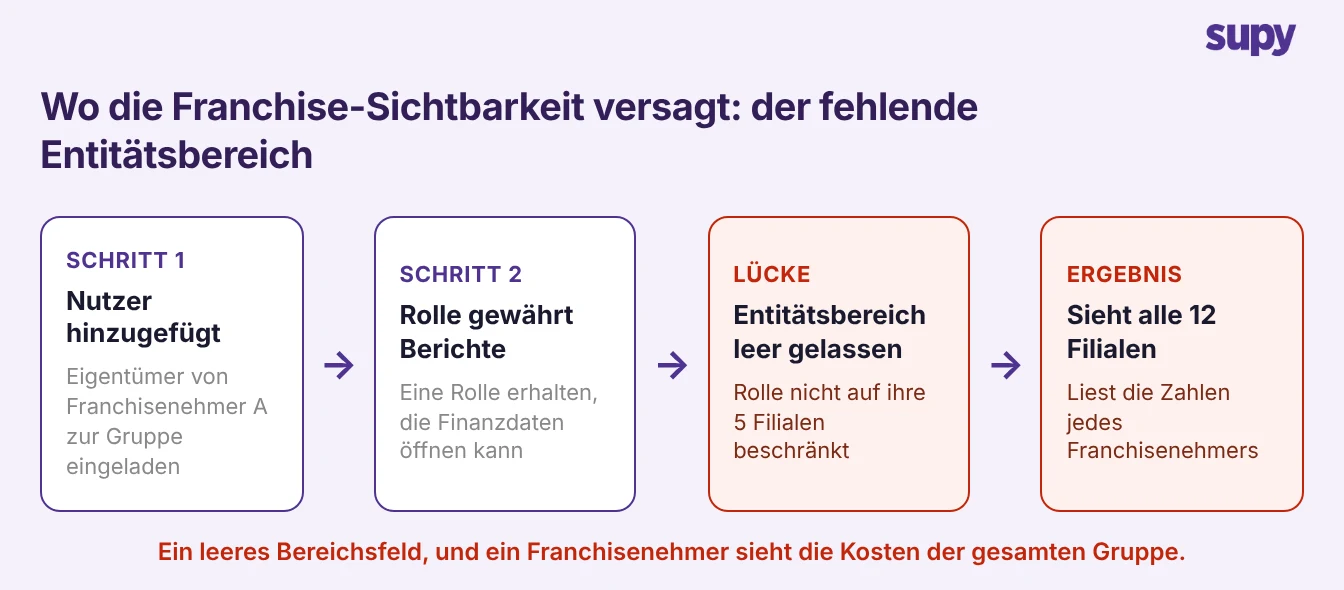
Zwei Fehlermodi sind für fast jede Beschwerde verantwortlich. Der erste ist die Überdimensionierung: Einem Franchisenehmer wird eine Rolle gegeben, die Finanzberichte öffnen kann, aber die Rolle ist nie an seine spezifischen Filialen geknüpft, sodass sie alle 12 liest. Niemand bemerkt es, bis der Franchisenehmer eine Zahl erwähnt, die er nie hätte sehen sollen. Der zweite ist die Unterdimensionierung: Ein Nutzer hat die richtigen Funktionsberechtigungen, ist aber immer noch von den Artikelkategorien blockiert, die er für eine Anfrage benötigt, weil der Bereich, der ihm erlauben würde, in seinen eigenen Filialen zu handeln, nie erteilt wurde.
Beide haben dieselbe Grundursache – Zugriff als einzelne Liste von Funktionen zu behandeln statt als auf Entitäten bezogene Funktionen. In Supy wird jede Aktion, vom Anzeigen eines Berichts bis zum Empfangen einer Lieferung, durch eine Rollenprüfung genehmigt, die auf die spezifische Filiale beschränkt ist, in der der Nutzer arbeitet. Wenn der Entitätsbereich leer ist, ist die Funktionsberechtigung das einzige verbliebene Tor, und eine Funktionsberechtigung ohne Entitätsgrenze ist genau das, was einer Rolle erlaubt, entweder alles zu sehen oder nichts Nützliches zu erreichen.
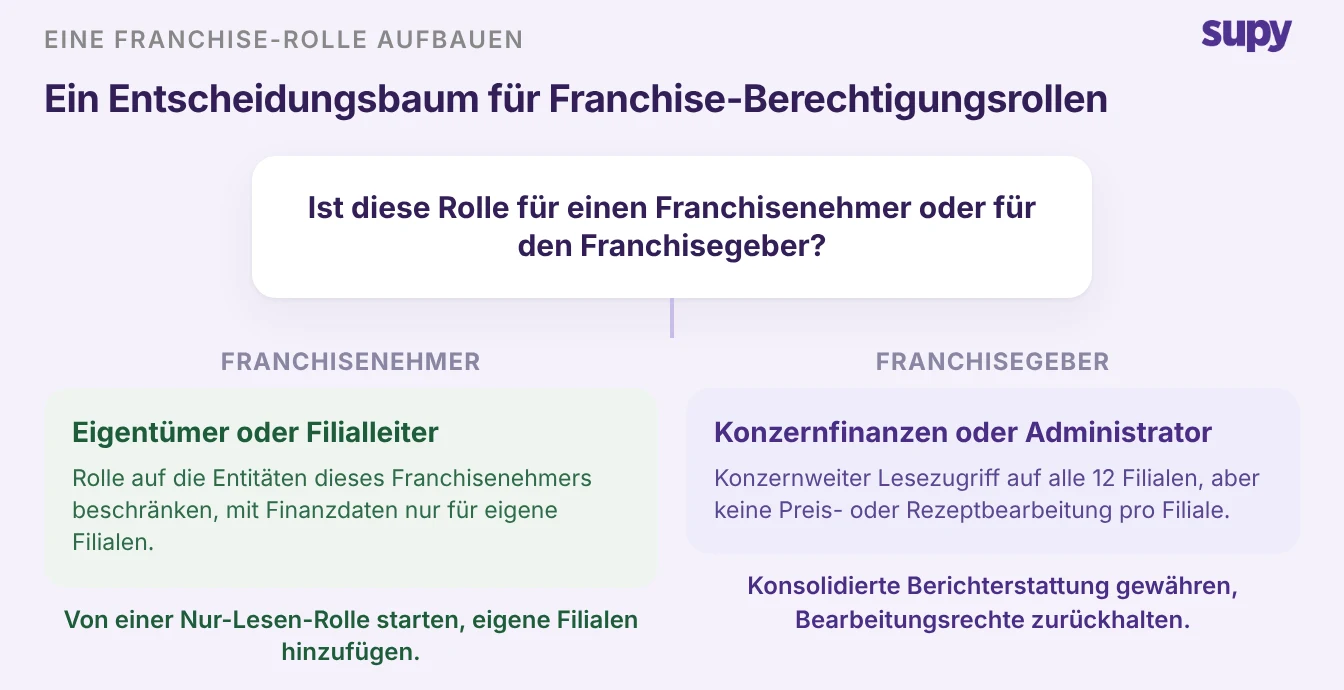
Ein Entscheidungsbaum für Franchise-Berechtigungsrollen
Das Erstellen der Rollen ist einfacher, wenn man mit einer Frage für jede Rolle beginnt: Ist sie für einen Franchisenehmer oder für den Franchisegeber? Eine Franchisenehmer-Rolle – ein Eigentümer oder ein Filialleiter – sollte auf die Entitäten dieses Franchisenehmers beschränkt sein, mit Finanzkennzahlen, die auf seine eigenen Filialen begrenzt sind. Eine Franchisegeber-Rolle – Konzernfinanzen oder ein Administrator – sollte konsolidierten Lesezugriff über alle Filialen erhalten, jedoch nicht das Recht, Preise, Rezepte oder Einstellungen im Betrieb eines Franchisenehmers zu bearbeiten.
Zwei Gewohnheiten halten dies in der Skalierung sauber. Erstellen Sie Franchisenehmer-Rollen aufbauend auf einer standardmäßigen Nur-Lesen-Rolle, anstatt eine Administratorrolle zu reduzieren, denn die integrierten Standardrollen sind Nur-Lesen und geschützt, sodass Sie Zugriff absichtlich hinzufügen, anstatt daran erinnert werden zu müssen, ihn zu entfernen. Und verlassen Sie sich auf die Abhängigkeitsprüfungen des Berechtigungsbaums – wenn eine Berechtigung eine andere benötigt, um zu funktionieren, validiert Supy die Kette und zeigt, was eine Änderung betrifft, bevor Sie speichern, sodass Sie keine Berichtsansicht gewähren, die still ein Bearbeitungsrecht einschließt. Dies ist die gleiche rollenbasierte Zugriffskontrolle, die regelt, wer Lagerbestände bearbeiten kann, angewandt auf die Finanzschicht. Ein Nutzer kann mehr als eine Rolle innehaben, wenn jemand tatsächlich zwei Aufgaben übernimmt, und eine Rollenaktualisierung tritt sofort in Kraft.
Es gibt einen zweiten Hebel, den man kennen sollte, weil er die Sichtweise auf die Franchisegeber-Seite verändert. Der Zugriff läuft über zwei unabhängige Tore: die rollenbasierte Berechtigungsprüfung und eine Aktivierungseinstellung pro Entität, die entscheidet, ob ein ganzes Modul für diese Entität überhaupt aktiviert ist. So kann ein Franchisegeber das Finanzberichtsmodul für Konzernfinanzen über alle Entitäten aktivieren, während eine Franchisenehmer-Entität es nur für ihren eigenen Eigentümer aktiviert hat. Der Berechtigungsbaum entscheidet, was eine Rolle tun kann; die Einstellung pro Entität entscheidet, wo das Mandat dieser Rolle überhaupt gilt. Gestalten Sie beides, und ein Franchisenehmer hat nie einen direkten Weg zu einer Zahl außerhalb seiner Filialen, selbst wenn eine Berechtigung versehentlich erteilt wird.
Franchisegeber vs. Franchisenehmer: Was jede Rolle sehen sollte
Die folgende Matrix ist ein Ausgangspunkt für eine Gruppe mit drei Franchisenehmern. Passen Sie die Zeilen an Ihre Struktur an, aber halten Sie am Prinzip fest: Finanzdetails werden enger, wenn Sie vom Franchisegeber zu einer einzelnen Filiale wechseln, und keine Franchisenehmer-Zeile erreicht jemals die Zahlen eines anderen Franchisenehmers.
| Daten oder Aktion | Franchisegeber-Admin | Franchisenehmer-Eigentümer | Filialleiter |
|---|---|---|---|
| Konzernweite Berichte und GuV | Ja | Nein | Nein |
| Wareneinsatz und Berichte eigener Filialen | Ja | Eigene Filialen | Eigene Filiale |
| Zahlen anderer Franchisenehmer | Nein, nach Konzept | Nein | Nein |
| Preis- und Rezeptbearbeitung | Nein | Eigene Filialen | Nein |
| Lieferantenbedingungen und Verträge | Ja | Eigene Filialen | Nur lesen |
| Bestellgenehmigungsvollmacht | Limits festlegen | Innerhalb eigener Filialen | Innerhalb des Schwellenwerts |
Um Ihre eigene Gruppe einzuordnen, benennen Sie den Bereich, in dem Sie sich befinden. Wenn ein Franchisenehmer einen Bericht öffnen kann, der nicht auf seine eigenen Filialen beschränkt ist, befinden Sie sich im überdimensionierten Bereich, und der erste Schritt ist, die Rolle dieses Franchisenehmers von einem Nur-Lesen-Standard neu aufzubauen und nur seine Entitäten wieder hinzuzufügen. Wenn ein Franchisenehmer von seinen eigenen Anfragen oder Berichten blockiert ist, befinden Sie sich im unterdimensionierten Bereich, und die Lösung ist, den Entitätsbereich seiner Rolle zu prüfen, bevor Sie breitere Berechtigungen gewähren. Korrigieren Sie zuerst den Bereich; das Hinzufügen weiterer Berechtigungen auf einem fehlenden Bereich ist das, was das Problem verursacht hat.