Inventory

Permissions inventaire restaurant : rôles utilisateurs par site
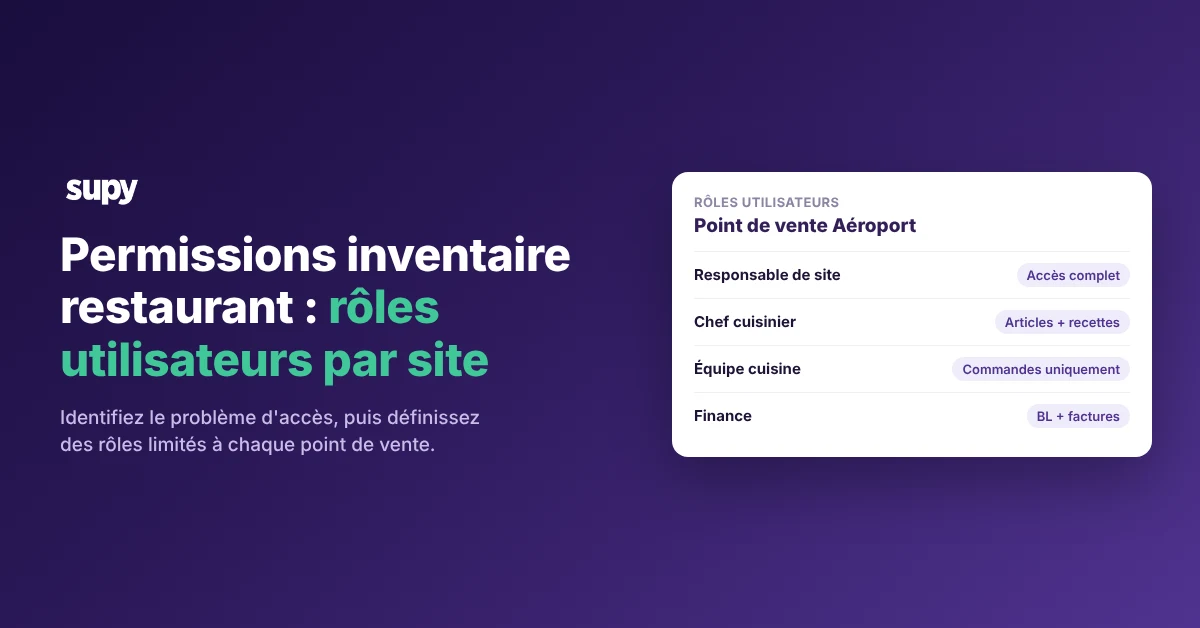
User roles for an Airport Outlet in a restaurant inventory system

Commencez par identifier votre problème d’accès

Les rôles utilisateurs et les permissions dans les systèmes d’inventaire de restauration définissent qui peut créer des articles, modifier des prix, valider des bons de réception et effectuer des inventaires dans vos sites. Laissez-les trop ouverts et la qualité des données se dégrade rapidement : articles en double, prix incohérents, inventaires incomplets. La plupart des groupes ont l’un de trois problèmes, et chacun a une solution différente.

L’accès est trop ouvert, donc n’importe qui peut modifier des articles, des prix et des recettes. L’accès est trop restreint, donc une seule personne détient un droit dont toute l’équipe a besoin. Ou le périmètre est inadapté, donc une action sensible se trouve attribuée au mauvais rôle. Identifiez d’abord le vôtre. Si plusieurs s’appliquent, commencez par le cas trop ouvert. Un système ouvert endommage les données plus vite qu’un goulot d’étranglement ne ralentit le travail.
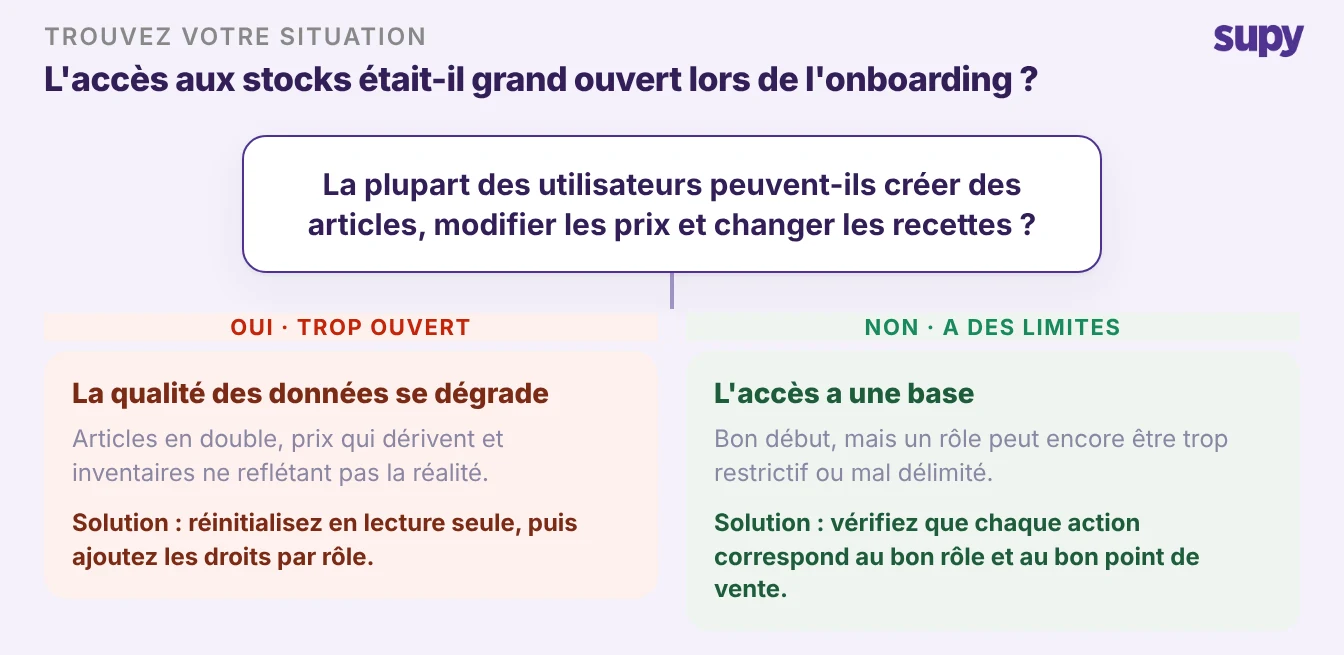
Arbre de décision : l’accès à l’inventaire a-t-il été laissé trop ouvert à l’onboarding ? Bifurque vers la solution trop ouvert et la solution avec limites

Trop ouvert : restreindre les rôles avant que la qualité des données ne se dégrade

Votre groupe a-t-il configuré l’accès ouvert pour gagner du temps lors de l’onboarding et ne l’a jamais restreint ? C’est le problème le plus fréquent. Le compte est ouvert rapidement, tout le monde est rendu administrateur pour ne pas bloquer le lancement, et la configuration temporaire devient permanente. Tout utilisateur qui peut créer un article peut en créer un doublon. Tout utilisateur qui peut modifier un prix peut affecter deux coûts différents du même produit à deux sites.

Partez du principe du moindre privilège et ajoutez uniquement ce dont chaque personne a besoin. Les rôles par défaut sont en lecture seule, donc un nouvel utilisateur peut voir les données sans pouvoir les modifier. Construisez les rôles souhaités depuis l’arbre des permissions. Attribuez à chaque personne le rôle le plus restreint qui lui permet d’effectuer son travail. Réservez la création d’articles, les modifications de prix et les changements de recettes aux personnes qui possèdent ces données. Un utilisateur peut détenir plusieurs rôles simultanément, ce qui vous permet de composer les accès à partir de petites briques plutôt que d’attribuer un rôle administrateur étendu.
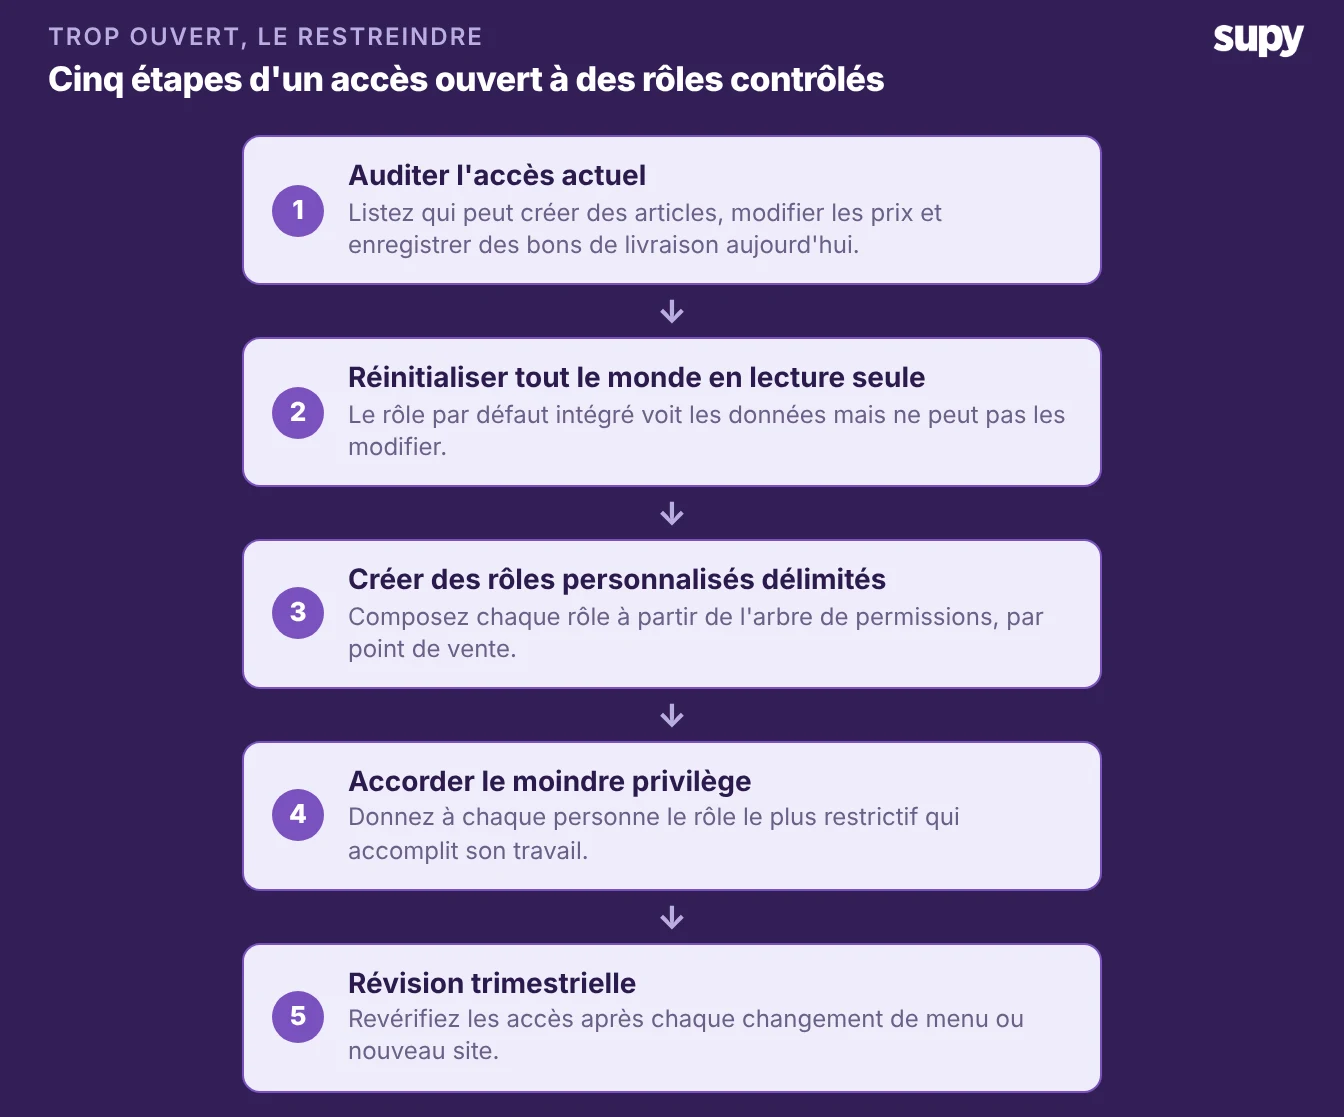
Processus en cinq étapes de l’accès ouvert aux rôles contrôlés : auditer l’accès, réinitialiser en lecture seule, créer des rôles ciblés, attribuer le moindre privilège, réviser trimestriellement

Trop restreint : élargir les droits de création d’articles en toute sécurité

Le problème inverse est tout aussi coûteux. Supposons qu’une seule personne détienne le droit de créer des articles. Un changement de menu complet ajoutant 400 nouveaux ingrédients attend alors derrière cette personne, et tout le projet s’arrête. Restreindre un système n’est qu’une moitié du travail. Verrouillez-le si fort que le travail normal devient impossible, et les équipes contournent le système avec des tableurs. Le problème de données revient d’une autre façon.

La solution n’est pas de rouvrir le système. Accordez le seul droit qui bloque le travail, et rien de plus. Avec plus de 200 permissions configurables, vous pouvez donner à un chef cuisinier la capacité de créer et modifier des articles sans lui donner accès à la tarification, à la gestion des fournisseurs ou aux approbations. Limitez ce droit au site ou à la marque où la personne travaille. Élargir l’accès dans un site n’expose pas le reste du groupe. Le changement de menu avance, et les contrôles qui protègent vos données restent en place partout ailleurs.
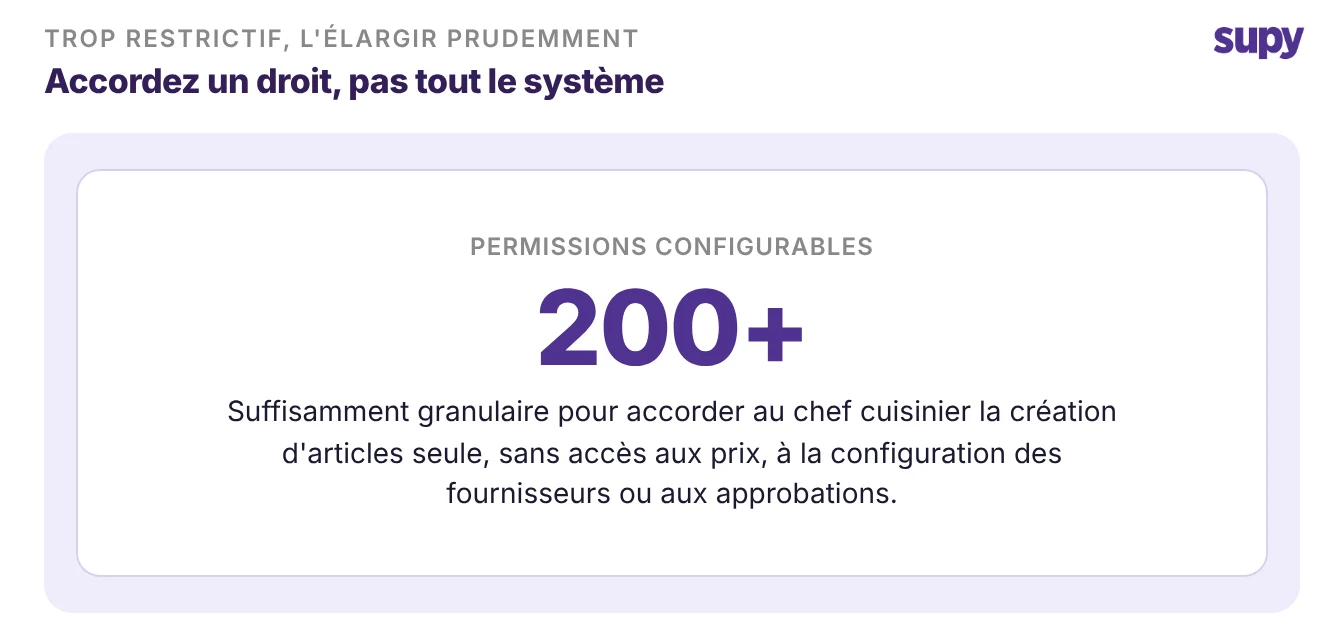
Mise en avant statistique : plus de 200 permissions configurables, suffisant pour attribuer la création d’articles à un chef cuisinier seul

Périmètre inadapté : associer chaque action à un rôle et à un site

La mauvaise action entre de mauvaises mains cause quand même des dégâts. Laissez la validation des bons de réception ouverte à tous, et le personnel opérationnel peut enregistrer des transactions de réception par erreur dans les livres. Le personnel de cuisine qui peut soumettre des inventaires, enregistrer les pertes ou confirmer des factures peut discrètement modifier les chiffres dont dépendent vos rapports. La vraie décision se fait au niveau de l’action, pas selon un simple niveau administrateur, manager ou employé.

Avec un logiciel de gestion des stocks de restaurant qui soumet chaque action à une vérification de rôle au niveau utilisateur, cette vérification est limitée au site où la personne opère. Le même rôle peut donc avoir des significations différentes dans différentes parties du groupe. Un responsable des boissons peut être limité aux recettes de sa propre catégorie plutôt que de voir toutes les marques. Les chiffres sensibles comme les pourcentages de food cost peuvent être masqués aux utilisateurs qui n’en ont pas besoin. Les inventaires constituent leur propre problème de contrôle, et décider qui peut soumettre, verrouiller et corriger les inventaires mérite la même configuration délibérée. Le tableau ci-dessous est une configuration de départ raisonnable pour un groupe multi-sites ; adaptez-la au fonctionnement réel de vos équipes.

ActionChef cuisinierPersonnel de cuisineFinance
Créer et modifier des articlesOuiNonNon
Valider des bons de réceptionNonNonOui
Soumettre des inventairesOuiNonNon
Enregistrer les pertesOuiNonNon
Confirmer les factures fournisseurNonNonOui
Passer des commandes fournisseurOuiOuiNon
Voir les pourcentages de food costOuiNonOui

Mettre en place des approbations pour les commandes importantes entre sites

Les rôles décident qui peut faire quelque chose. Les approbations décident quand une action nécessite encore un second regard. Pour les bons de commande dépassant un seuil que vous fixez, ajoutez une étape d’approbation plutôt que de faire confiance au seul rôle qui passe commande. Une commande importante ou inhabituelle est alors vérifiée avant d’atteindre un fournisseur.

Les approbations se déroulent en séquence de jusqu’à cinq approbateurs, déclenchées par le site et la valeur de la commande. Une commande habituelle dans un petit site passe directement. Une commande de $2 000 dans un site plus grand est acheminée vers les personnes qui doivent la voir. Vous pouvez fixer des limites de valeur de bon de commande par fournisseur, site, catégorie, utilisateur ou niveau de stock, afin que le contrôle corresponde au risque plutôt que de forcer toutes les commandes par la même porte. C’est la couche qui vous permet d’élargir l’accès quotidien sans perdre le contrôle des dépenses.
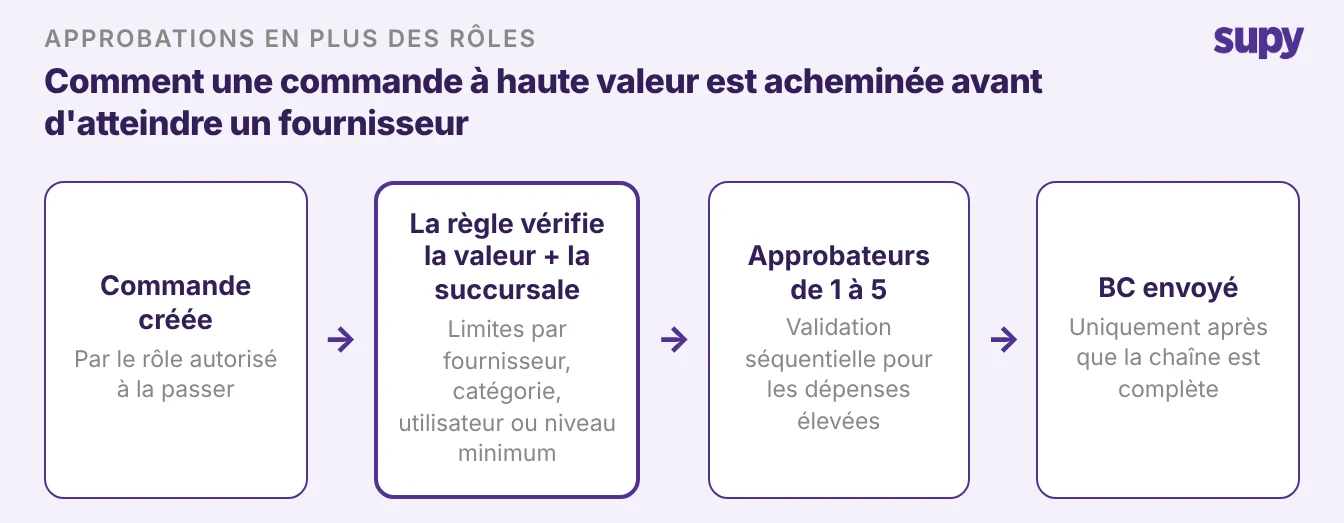
Flux d’approbation : commande passée, la règle vérifie la valeur et le site, les approbateurs 1 à 5 signent, puis le bon de commande est envoyé

Définir les rôles en fonction de votre situation

Commencez par la situation que vous avez identifiée. Si l’accès est trop ouvert, réinitialisez d’abord tout le monde au rôle lecture seule par défaut, puis construisez des rôles ciblés et ajoutez uniquement ce dont chaque personne a besoin. S’il est trop restreint, accordez le seul droit bloquant, limité à un site ou une marque, et laissez le reste fermé. Si le périmètre est inadapté, déplacez les actions sensibles sur les rôles qui en ont la responsabilité : validation des bons de réception, confirmation des factures et inventaires. Masquez les données de coût à toute personne qui n’en a pas besoin. Quelle que soit votre situation, le prochain mouvement a la même forme : moindre privilège par défaut, un droit ajouté à la fois, limité au site, avec des approbations pour les commandes qui impliquent de l’argent réel.

Réservez une démo avec Supy - rôles utilisateurs et permissions de l’inventaire de restauration

Ready to optimize your restaurant operations?

Blog

Our operational insights

Staff meals and prep waste inflating restaurant food cost, reported 34 percent versus a tracked 30 percent, on a Supy preview
Food cost

Repas du personnel et déchets de préparation : comment suivre et chiffrer les deux

Restaurant inventory setup mistakes checklist on a Supy item master preview
Inventory

Erreurs de configuration d'un logiciel de gestion des stocks pour restaurant : six correctifs avant le lancement

Your questions 
answered

Everything you need to know about Supy — from setup to integrations, pricing, and daily use. If it’s not covered here, just ask.

Que sont les rôles et autorisations des utilisateurs dans un système d'inventaire de restaurant ?
+

Les rôles et autorisations des utilisateurs décident de ce que chaque personne peut voir et faire dans le système, depuis la création d'articles jusqu'à la saisie des bons de réception et la réalisation d'inventaires. Au lieu d'un identifiant admin générique, vous créez des rôles correspondant à de vrais postes : un chef cuisinier, un responsable de site, un utilisateur financier, l'équipe de cuisine. Chaque action est contrôlée par une vérification de rôle, limitée à l'établissement dans lequel la personne travaille. Des rôles bien configurés protègent la qualité des données sur tous les sites, car seules les personnes qui possèdent une donnée peuvent la modifier, et les actions sensibles restent avec la bonne équipe.

Comment décider des rôles utilisateurs à configurer sur plusieurs sites ?
+

Commencez par nommer votre problème d'accès. Si le système est grand ouvert, réinitialisez tout le monde sur un paramètre par défaut en lecture seule et rajoutez des droits rôle par rôle. S'il est trop restrictif et que le travail se bloque derrière une seule personne, accordez ce seul droit bloquant et n'accordez rien de plus. Si les mauvaises personnes peuvent exécuter des actions sensibles, déplacez ces actions vers les rôles qui les possèdent. Limitez ensuite chaque rôle à l'établissement ou à la marque auquel il s'applique, afin que le même titre puisse porter des droits différents dans différents lieux. Révisez la configuration après chaque modification de menu ou ouverture de nouveau site.

Pourquoi un accès ouvert à l'inventaire nuit-il à la qualité des données ?
+

Quand tout le monde peut tout faire, les petites erreurs se multiplient dans votre groupe. N'importe quel utilisateur qui peut créer un article peut créer un doublon d'un article qui existe déjà. N'importe quel utilisateur qui peut modifier les prix peut mettre deux établissements sur des coûts différents pour le même produit. Les recettes sont modifiées par des personnes qui ne les possèdent pas, et les comptages de stocks dérivent parce que n'importe qui peut les soumettre ou les écraser. Rien de tout cela ne paraît dramatique le premier jour. Sur quelques mois, cela rend vos rapports peu fiables, et le démêlage des articles dupliqués et des prix incohérents coûte bien plus que la mise en place de rôles n'aurait coûté.

Quelles actions d'inventaire doivent être limitées à des rôles spécifiques ?
+

Les actions qui déplacent de l'argent ou des chiffres de reporting ont besoin du périmètre le plus strict. La saisie des bons de réception et la confirmation de factures appartiennent aux finances, et non à n'importe qui dans la salle, car elles poussent des transactions dans vos livres. Les comptages de stocks et les saisies de pertes doivent appartenir aux personnes qui en sont responsables, afin que les chiffres ne soient pas silencieusement écrasés. La création d'articles, les modifications de prix et les changements de recettes appartiennent aux personnes qui possèdent ces données. Les actions à moindre risque, comme passer des commandes auprès des fournisseurs, peuvent rester ouvertes à davantage de membres de l'équipe. La décision se prend au niveau de l'action, et non selon un simple niveau admin, manager ou personnel.

Comment éviter un goulot d'étranglement quand une seule personne peut créer des articles ?
+

Accordez le droit spécifique qui bloque le travail et gardez tout le reste fermé. Si une modification de menu ajoute des centaines de nouveaux ingrédients et qu'un seul utilisateur peut créer des articles, confiez cette autorisation à quelques autres personnes de confiance, comme vos chefs cuisiniers. Comme il y a plus de 200 autorisations configurables, vous pouvez accorder la création d'articles et ne pas accorder en même temps les prix, la configuration des fournisseurs ou les approbations. Limitez le droit à l'établissement ou à la marque où travaille chaque personne, afin qu'en l'ouvrant dans un lieu, cela n'expose pas le reste du groupe. Le travail avance et vos contrôles restent en place.

Un même utilisateur peut-il avoir plusieurs rôles dans le système ?
+

Oui. Un seul utilisateur peut occuper plusieurs rôles à la fois, de sorte que son accès reflète chaque responsabilité qu'il assume. Cela compte dans les équipes réduites, où une personne peut gérer un établissement, effectuer des comptages de stocks et passer des commandes. Au lieu de créer un rôle combiné spécial ou de lui donner un identifiant admin étendu, vous assignez les rôles spécifiques dont elle a besoin et ses droits s'additionnent. Les rôles peuvent être activés ou désactivés à tout moment, et l'accès se met à jour immédiatement, de sorte qu'un changement de responsabilité ne laisse pas quelqu'un avec des droits dont il n'a plus besoin. Cela maintient l'accès précis et ne nécessite pas la création de dizaines de rôles ponctuels.

Quand une commande doit-elle nécessiter une étape d'approbation ?
+

Ajoutez une approbation chaque fois qu'une commande est suffisamment grande ou inhabituelle pour qu'un second regard mérite la pause. Une commande de routine dans un petit établissement peut passer directement, tandis qu'une commande à forte valeur doit être acheminée vers les personnes qui devraient la voir. Les approbations s'exécutent en séquence de jusqu'à cinq approbateurs, déclenchées par l'établissement et la valeur de la commande. Vous pouvez définir des limites de valeur par bon de commande selon le fournisseur, l'établissement, la catégorie, l'utilisateur ou la parité, afin que le contrôle corresponde au risque. Cela vous permet d'élargir l'accès aux commandes quotidiennes tout en ne perdant pas le contrôle sur ce que votre groupe dépense réellement.

Êtes-vous prêt à transformer vos opérations ?

Comme plus de 3 500 restaurateurs utilisez Supy pour réduire vos coûts, rationaliser les opérations et prendre des décisions plus intelligentes.