Restaurant-Inventar: Benutzerrollen und Berechtigungen pro Filiale
Benennen Sie zuerst Ihr konkretes Zugriffsproblem
Benutzerrollen und Berechtigungen in Restaurant-Inventarsystemen regeln, wer Artikel anlegen, Preise bearbeiten, Wareneingangsbuchungen erfassen und Inventuren für Ihre Filialen durchführen darf. Werden diese Rechte zu weit gefasst, leidet die Datenqualität schnell: doppelte Artikel, abweichende Preise, fehlerhafte Inventuren. Die meisten Gruppen haben eines von drei Problemen – und jedes erfordert eine andere Lösung.
Der Zugriff ist zu offen, sodass jeder Artikel, Preise und Rezepte ändern kann. Der Zugriff ist zu eng, sodass eine Person ein Recht hält, das das gesamte Team benötigt. Oder der Umfang ist falsch, sodass eine sensible Aktion bei der falschen Rolle liegt. Benennen Sie Ihr Problem zuerst. Wenn mehr als eines zutrifft, beginnen Sie mit dem zu offenen Zugriff. Ein offenes System schadet den Daten schneller, als ein Engpass die Arbeit verlangsamt.
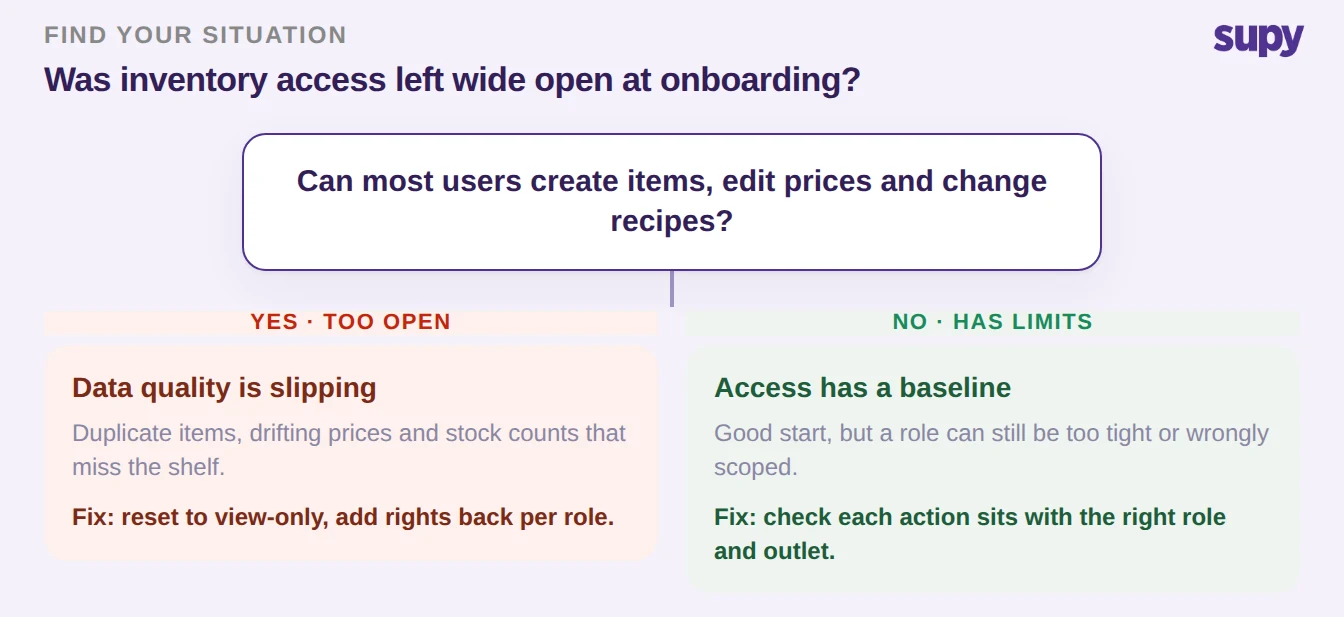
Zu offen: Rollen beschränken, bevor die Datenqualität leidet
Hat Ihre Gruppe beim Onboarding den Zugriff der Geschwindigkeit halber offen gelassen und ihn nie eingeschränkt? Das ist das häufigste Problem. Das Konto wird schnell eingerichtet, alle werden als Administratoren freigeschaltet, um den Start nicht zu blockieren, und aus der temporären Lösung wird eine dauerhafte. Jeder Benutzer, der einen Artikel anlegen kann, kann ein Duplikat anlegen. Jeder Benutzer, der einen Preis ändern kann, kann zwei Filialen unterschiedliche Kosten für dasselbe Produkt zuweisen.
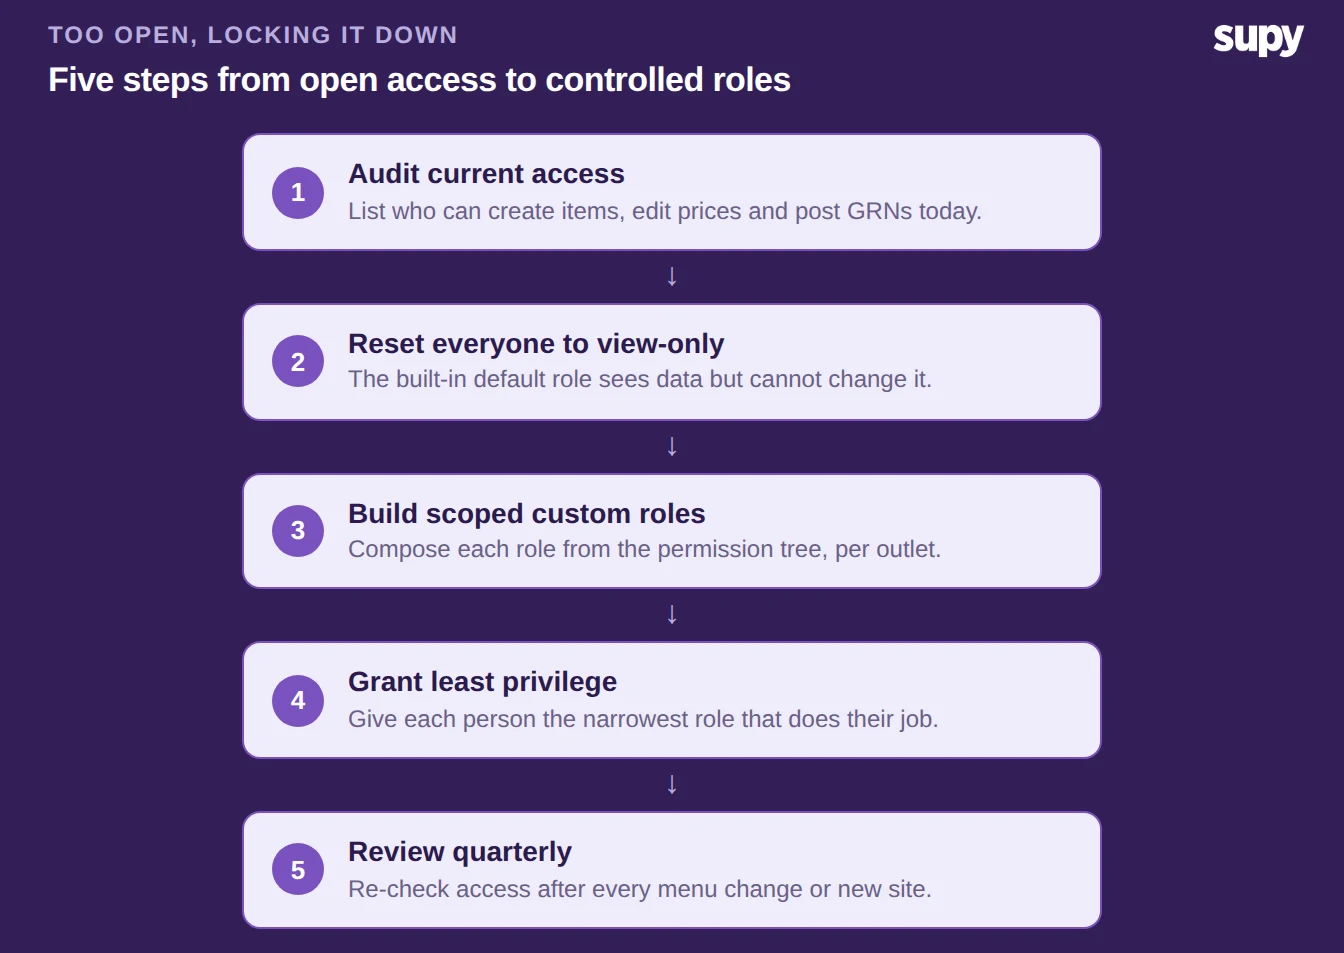
Beginnen Sie mit dem Prinzip der minimalen Rechtevergabe und ergänzen Sie nur das, was jede Person tatsächlich benötigt. Eingebaute Standardrollen sind reine Leserollen, sodass ein neuer Benutzer die Daten einsehen, aber nicht ändern kann. Erstellen Sie die gewünschten Rollen aus der Berechtigungsstruktur. Weisen Sie jeder Person die engste Rolle zu, die ihre Aufgabe ermöglicht. Behalten Sie die Rechte zur Artikelanlage, Preisbearbeitung und Rezeptänderung den Personen vor, die diese Daten verantworten. Ein Benutzer kann gleichzeitig mehrere Rollen innehaben, sodass Sie Zugriffsrechte aus kleinen Einheiten zusammensetzen können, anstatt eine weitreichende Administratorrolle zu vergeben.
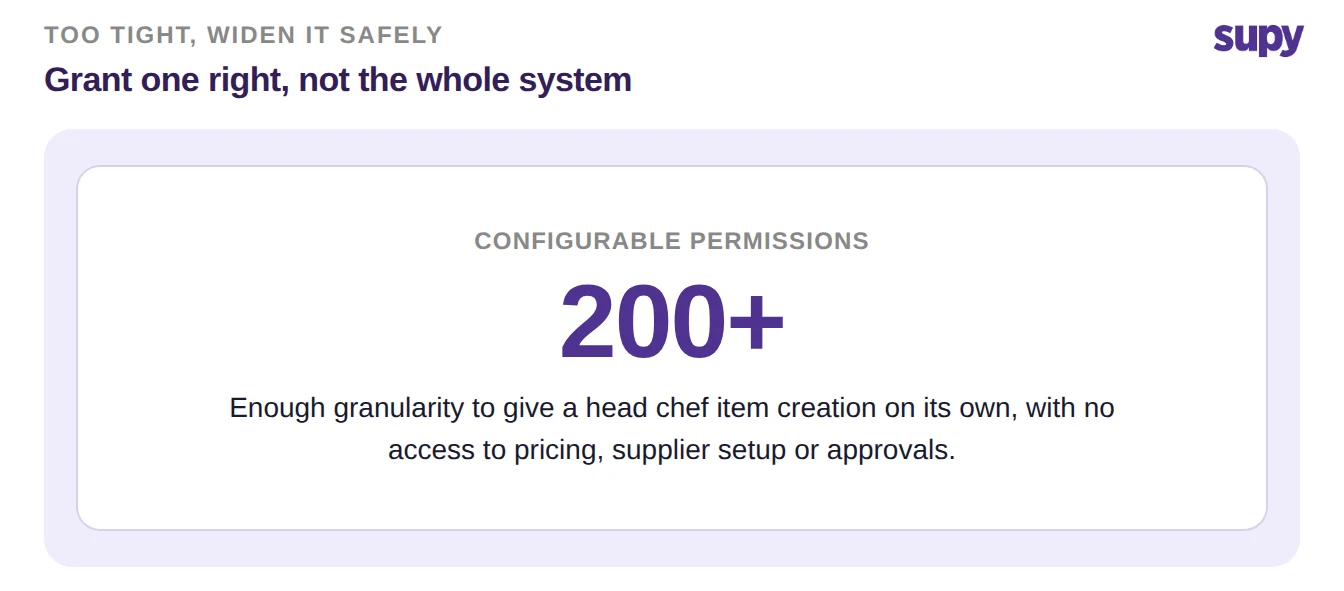
Zu eng: Artikelanlage sicher ausweiten
Das gegenteilige Problem ist genauso kostspielig. Angenommen, nur eine Person hält das Recht zur Artikelanlage. Eine vollständige Menüänderung mit 400 neuen Zutaten wartet dann auf diese eine Person, und das gesamte Projekt kommt zum Stillstand. Ein System zu sperren ist nur die halbe Aufgabe. Wird es so stark gesperrt, dass normale Arbeit nicht mehr möglich ist, weichen die Mitarbeiter auf Tabellen aus. Das Datenproblem kehrt auf anderem Weg zurück.
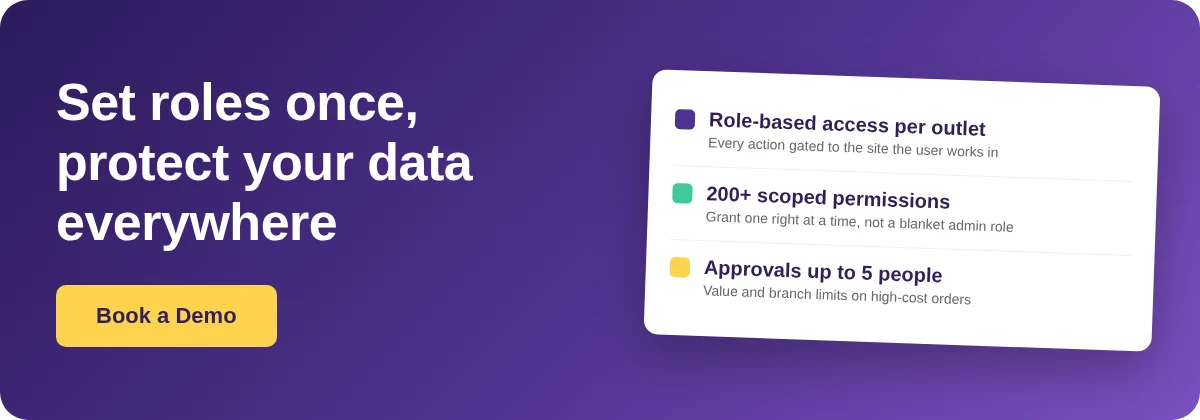
Die Lösung ist nicht, das System wieder zu öffnen. Vergeben Sie genau das eine Recht, das die Arbeit blockiert, und nichts weiter. Es gibt mehr als 200 konfigurierbare Berechtigungen, sodass Sie einem Chefkoch die Möglichkeit geben können, Artikel anzulegen und zu bearbeiten, ohne die Preisgestaltung, die Lieferantenverwaltung oder Genehmigungen zu übertragen. Begrenzen Sie dieses Recht auf die Filiale oder Marke, in der die Person arbeitet. Wird der Zugriff in einer Filiale ausgeweitet, bleiben die übrigen Bereiche der Gruppe davon unberührt. Die Menüänderung kommt voran, und die Kontrollen zum Schutz Ihrer Daten bleiben überall sonst bestehen.
Falscher Umfang: Jede Aktion einer Rolle und Filiale zuordnen
Die falsche Aktion in den falschen Händen richtet trotzdem Schaden an. Lassen Sie die Erfassung von Wareneingangsbuchungen für alle offen, kann das operative Personal Wareneingangstransaktionen versehentlich in die Bücher eintragen. Küchenpersonal, das Inventuren einreichen, Schwund erfassen oder Rechnungen bestätigen kann, kann die Zahlen, von denen Ihre Berichte abhängen, unbemerkt verändern. Die eigentliche Entscheidung erfolgt auf Aktionsebene, nicht nach einem einfachen Administrator-, Manager- oder Mitarbeiterstufen-Schema.
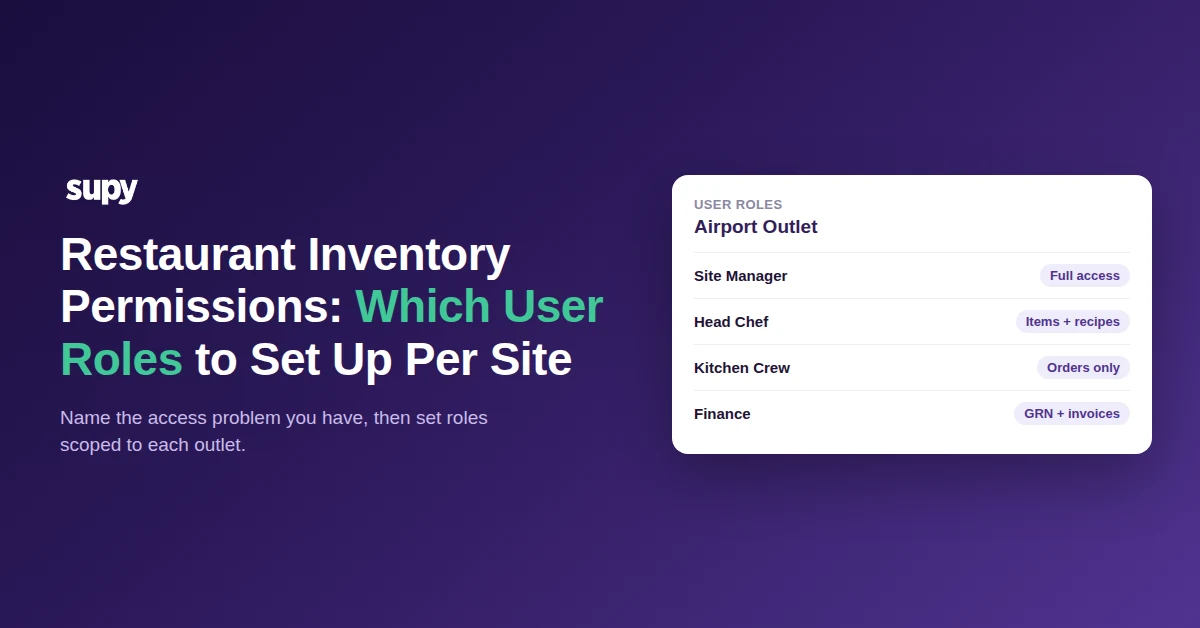
Mit einer Warenwirtschaftssoftware für Restaurants, die jede Aktion durch eine Rollenprüfung auf Benutzerebene absichert, ist diese Prüfung auf die Filiale beschränkt, in der die Person tätig ist. Dieselbe Rolle kann in verschiedenen Teilen der Gruppe also unterschiedliche Bedeutung haben. Ein Getränkemanager kann auf die Rezepte seiner eigenen Kategorie beschränkt werden, anstatt alle Marken einsehen zu können. Finanzsensible Kennzahlen wie der Wareneinsatz in Prozent können vor Benutzern verborgen werden, die sie nicht benötigen. Inventuren sind ein eigenständiges Kontrollproblem, und die Frage, wer Inventuren einreichen, sperren und korrigieren darf, verdient dieselbe sorgfältige Einrichtung. Die nachstehende Tabelle zeigt eine sinnvolle Startkonfiguration für eine Gruppe mit mehreren Filialen; passen Sie diese an die tatsächlichen Arbeitsabläufe Ihrer Teams an.
| Aktion | Chefkoch | Küchenpersonal | Buchhaltung |
|---|---|---|---|
| Artikel anlegen und bearbeiten | Ja | Nein | Nein |
| Wareneingangsbuchungen erfassen | Nein | Nein | Ja |
| Inventuren einreichen | Ja | Nein | Nein |
| Schwund erfassen | Ja | Nein | Nein |
| Lieferantenrechnungen bestätigen | Nein | Nein | Ja |
| Lieferantenbestellungen aufgeben | Ja | Ja | Nein |
| Wareneinsatz in Prozent einsehen | Ja | Nein | Ja |
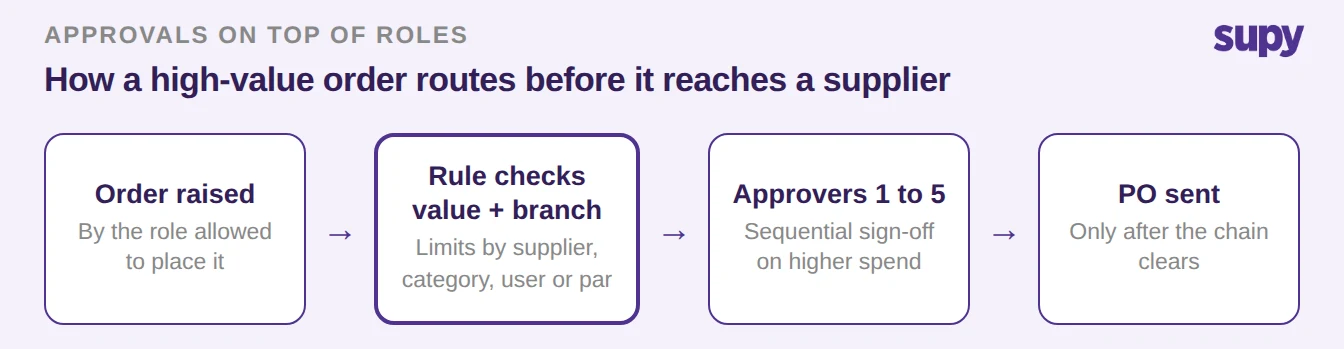
Genehmigungen für hochwertige Bestellungen über Filialen hinweg einrichten
Rollen bestimmen, wer eine Aktion durchführen darf. Genehmigungen bestimmen, wann eine Aktion noch ein zweites Augenpaar erfordert. Fügen Sie für Bestellungen über einem von Ihnen festgelegten Betrag einen Genehmigungsschritt hinzu, anstatt der ausführenden Rolle allein zu vertrauen. Eine große oder ungewöhnliche Bestellung wird dann geprüft, bevor sie einen Lieferanten erreicht.
Genehmigungen laufen als Sequenz von bis zu fünf Genehmigern ab, die durch die Filiale und den Bestellwert ausgelöst werden. Eine Routinebestellung in einer kleinen Filiale läuft direkt durch. Eine Bestellung über $2.000 in einer größeren Filiale wird an die Personen weitergeleitet, die sie prüfen sollten. Sie können Bestellwertlimits nach Lieferant, Filiale, Kategorie, Benutzer oder Mindestbestand festlegen, sodass die Kontrolle dem Risiko entspricht und nicht jede Bestellung durch dasselbe Nadelöhr gezwungen wird. Diese Ebene ermöglicht es Ihnen, den alltäglichen Zugriff zu erweitern, ohne die Ausgabenkontrolle zu verlieren.
Rollen für Ihre konkrete Situation festlegen
Beginnen Sie mit der Situation, die Sie am Anfang benannt haben. Ist der Zugriff zu offen, setzen Sie zunächst alle auf die reine Leserolle als Standard zurück, erstellen Sie dann eingeschränkte Rollen und fügen Sie nur das hinzu, was jede Person benötigt. Ist er zu eng, vergeben Sie das eine blockierende Recht, auf eine Filiale oder Marke begrenzt, und lassen Sie den Rest gesperrt. Ist der Umfang falsch, verschieben Sie die sensiblen Aktionen auf die Rollen, die sie verantworten: Wareneingangsbuchungen, Rechnungsbestätigung und Inventuren. Verbergen Sie Kostenkennzahlen vor jedem, der sie nicht benötigt. In welcher Situation Sie sich auch befinden, der nächste Schritt folgt demselben Schema: minimale Rechtevergabe als Standard, ein Recht nach dem anderen ergänzt, auf die Filiale begrenzt, mit Genehmigungen für Bestellungen, die echtes Geld umfassen.