Coût des Recettes et Confidentialité : Comment les Groupes Multi-sites Protègent les Formules Propriétaires dans un Système Cloud

Ce que la Confidentialité d’une Recette dans le Cloud Exige Réellement
La confidentialité d’une Recette propriétaire dans un système de Coût des recettes cloud repose sur deux éléments : quels rôles du personnel peuvent ouvrir une Recette et lire les quantités exactes d’Ingrédients, et dans quels Points de vente une Recette est visible. En délimitant les deux par rôle et par Point de vente, un groupe peut calculer ses plats signature pour la Marge sans jamais exposer la formule à l’ensemble de l’entreprise.
Cette distinction est importante car la crainte est réelle et précise. Un groupe multi-Points de vente de restauration décontractée a complètement interrompu son déploiement du Coût des recettes — gêné d’entrer les quantités exactes de ses plats signature dans un système cloud, par crainte de fuites des formules. La visibilité sur la Marge a été suspendue en attendant une décision de la direction. Les Recettes n’ont jamais été transférées, le groupe continuant à calculer sur papier et à estimer le Coût matière.
L’erreur de cette décision est de traiter la confidentialité comme un tout ou rien : soit la Recette entre dans le système et tout le monde peut la voir, soit elle reste dans la tête du Chef et personne ne peut la calculer. Le Coût des recettes et la confidentialité ne sont pas opposés. Les bons contrôles permettent les deux, et ce guide passe en revue les modes d’échec qui font croire aux groupes qu’il en est autrement, ainsi que les mécanismes qui résolvent chacun d’eux.
Pourquoi « Le Cloud voit tout » est la Crainte qui Bloque les Déploiements
L’objection derrière la plupart des déploiements bloqués est une hypothèse, pas un fait : qu’entrer une Recette dans un système partagé la rend visible par défaut pour chaque utilisateur du groupe. Si c’était vrai, une formule propriétaire entrée pour le calcul serait lisible par le personnel des Points de vente qui ne servent jamais ce plat, par des managers qui n’ont besoin que du chiffre de coût, et potentiellement par quiconque part ensuite chez un concurrent. Pour une formule propriétaire qui représente tout l’avantage concurrentiel, c’est un échange inacceptable — la Recette reste donc à l’écart et le calcul n’a jamais lieu.
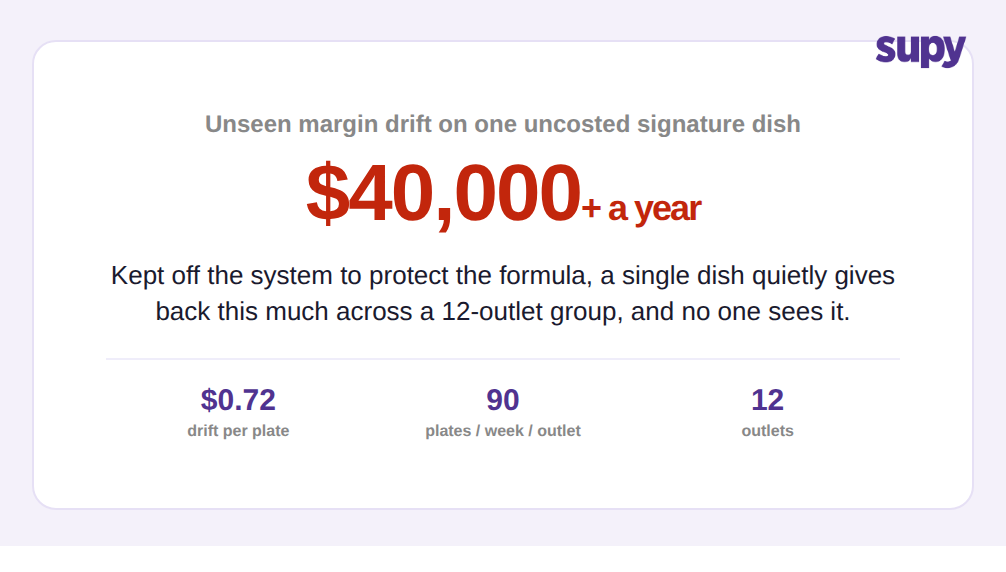
Le coût de ce blocage est silencieux mais continu. Prenez un seul plat signature vendu à 18,00 € avec un Ratio coût matière cible de 30 %, soit 5,40 € par assiette. Sans calcul, le Coût matière réel dérive à 34 %, soit 6,12 €, sans que personne ne le voie. C’est 0,72 € de dérive invisible par assiette. À 90 assiettes par semaine sur un groupe de 12 Points de vente, un seul plat restitue silencieusement environ 40 000 € par an — et le groupe ne le sait jamais, parce que la Recette qu’il craignait d’exposer est celle qu’il ne peut pas non plus mesurer.
La sortie est de rejeter la prémisse. La visibilité dans un système de Coût des recettes cloud bien conçu n’est pas un seul interrupteur à l’échelle du groupe ; elle est décidée par utilisateur et par Point de vente. Une fois cela établi, entrer une Recette cesse d’être un acte de divulgation pour devenir un acte de mesure.
Qui Peut Consulter les Coûts des Recettes : Admin Gardien ou Chaque Chef ?
Ce qui bloque également les groupes est l’absence d’un modèle clair pour décider qui devrait avoir accès aux coûts et quantités des Recettes. L’instinct est binaire : nommer un administrateur de confiance comme gardien qui entre et protège chaque Recette, ou former les Chefs directement et les laisser gérer leurs propres Recettes. Les deux extrêmes échouent. Un gardien unique devient un goulot d’étranglement et un point de défaillance unique ; un accès ouvert à chaque Chef recrée la crainte de fuite avec laquelle on a commencé.
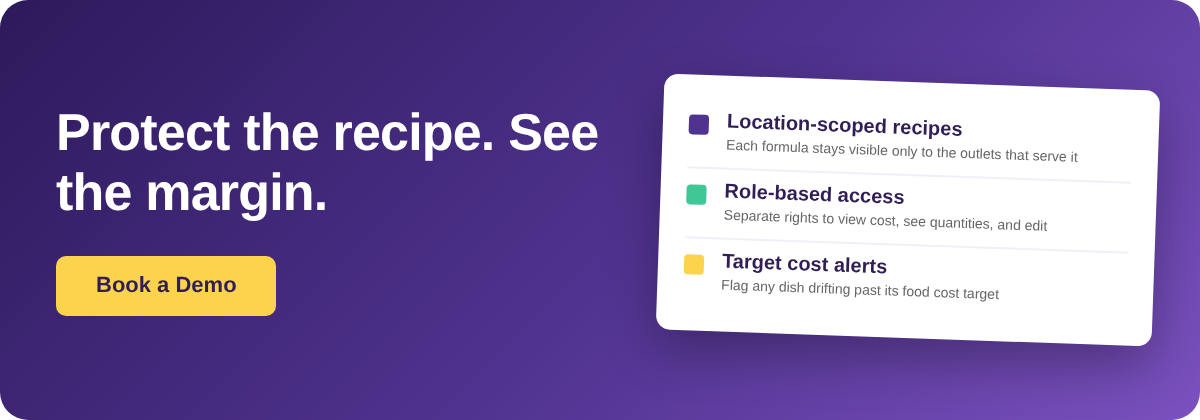
Le contrôle d’accès basé sur les rôles remplace ce binaire par une matrice. Au lieu d’une seule décision pour l’ensemble du groupe, on décide séparément ce que chaque rôle peut faire : qui peut consulter le coût d’une Recette, qui peut voir les quantités exactes d’Ingrédients derrière, et qui peut modifier la Recette. Supy offre plus de 200 Autorisations personnalisables pour cela, de sorte que consulter un coût et lire une formule sont des droits différents accordés à différentes personnes. Un directeur de Point de vente peut voir qu’un plat affiche un Coût matière de 31 % sans jamais voir les quantités d’Ingrédients qui le composent ; un Chef exécutif peut modifier la formule de ses propres Recettes ; la direction financière peut lire les coûts dans tous les Points de vente sans jamais ouvrir une seule liste d’Ingrédients.
| Rôle | Coût des recettes | Quantités d’Ingrédients | Peut modifier la Recette |
|---|---|---|---|
| Direction financière | Tous les Points de vente | Masqué | Non |
| Chef exécutif | Propres Recettes | Propres Recettes | Oui |
| Directeur Point de vente | Propre Point de vente | Masqué | Non |
| Cuisinier | Masqué | Préparation assignée uniquement | Non |
Ainsi formulée, la question « gardien ou Chefs » se dissout. On ne choisit pas un dépositaire ; on attribue des droits par rôle. La préoccupation informatique concernant le contrôle d’accès granulaire qui sécurise un système partagé est directement répondue, car qui peut créer des éléments, modifier des paramètres et consulter des rapports est chacun une Autorisation séparée et vérifiable, pas un seul identifiant large.
Délimiter les Recettes par Point de Vente pour qu’une Formule ne Quitte Jamais sa Cuisine
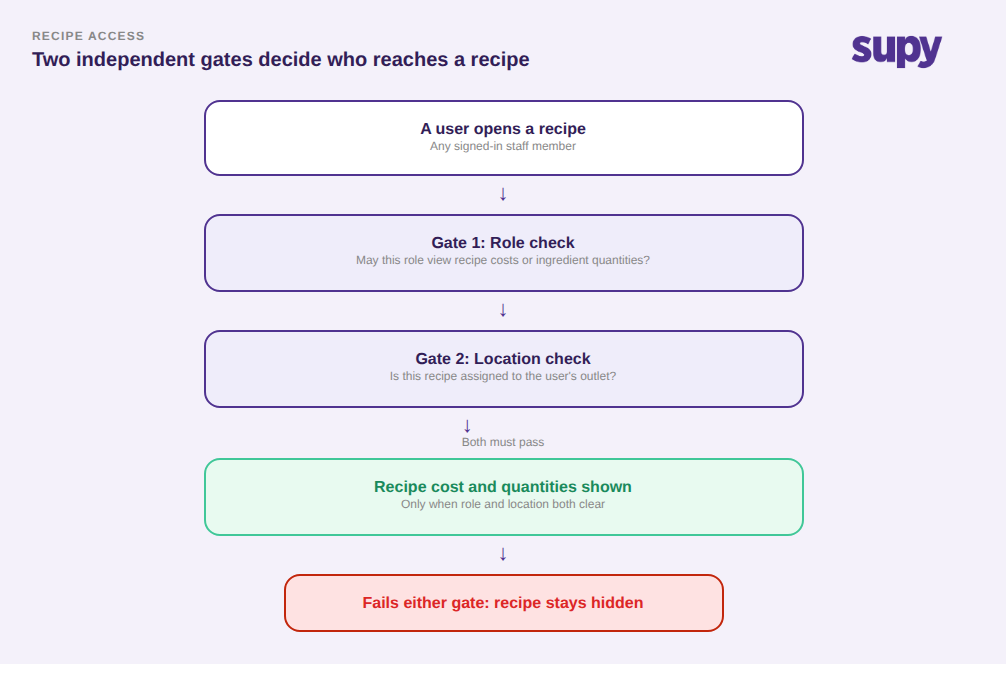
Les contrôles de rôles décident qui peut voir une Recette ; la délimitation par Point de vente décide où une Recette existe. C’est le deuxième niveau et celui qui répond le plus directement à la crainte de fuite. Dans Supy, la visibilité des Recettes est contrôlée par Point de vente : une Recette peut être attribuée aux Points de vente spécifiques qui la servent, de sorte qu’une formule propriétaire reste visible uniquement pour les Points de vente qui en ont besoin et n’apparaît jamais dans l’ensemble du groupe par défaut. Chaque action passe par deux vérifications indépendantes — une Autorisation de rôle et un paramètre par Point de vente — de sorte qu’un utilisateur n’atteint une Recette que lorsque son rôle et son Point de vente l’autorisent tous les deux.
En pratique, cela signifie qu’une base de sauce développée par la Cuisine centrale n’est visible que là, qu’un plat signature est délimité aux deux Points de vente qui le dressent, et qu’un directeur d’un troisième Point de vente ne peut voir ni l’un ni l’autre — parce que la Recette ne fait tout simplement pas partie de son Point de vente. La formule n’a jamais besoin de circuler dans tout le groupe pour être calculée. Elle est saisie une fois, délimitée étroitement et mesurée là où elle est utilisée. Comme chaque modification est enregistrée dans un journal d’audit inviolable lié à un utilisateur nommé et un horodatage, un groupe peut également prouver après coup exactement qui a ouvert ou modifié une Recette — ce qui transforme souvent une direction nerveuse en une direction confiante.

La Visibilité sur la Marge que Vous Perdez Chaque Mois où les Recettes Restent sur Papier
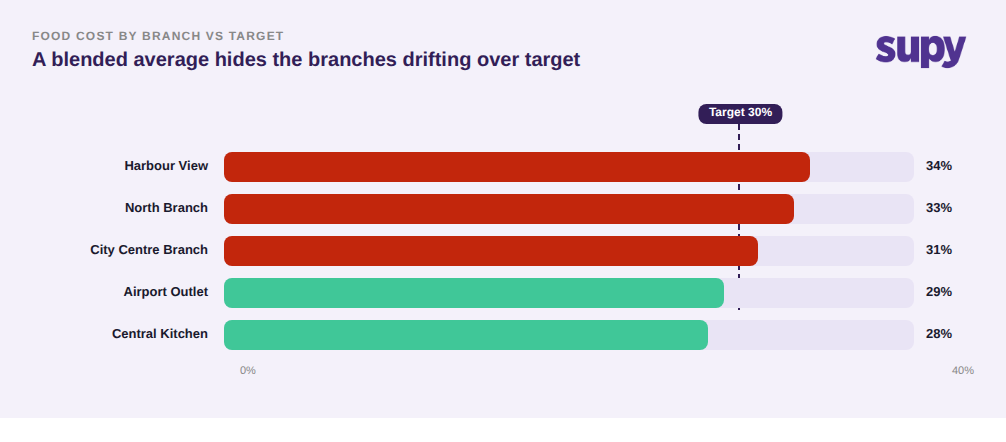
Une fois la confidentialité assurée par rôle et par Point de vente, l’avantage que le groupe avait mis en attente devient accessible — et il est plus important que la plupart des opérateurs ne l’attendent. Une Recette calculée dans le cloud porte un Ratio coût matière cible avec des alertes en cas de dépassement, de sorte qu’un plat qui dérive au-delà de sa cible de 30 % se signale lui-même au lieu de se cacher dans un rapport de fin de mois. Les coûts se décomposent par Ingrédient et par Point de vente, transformant ce même plat signature — 28 % dans un Point de vente et 34 % dans un autre — en un écart visible et réparable plutôt qu’une moyenne mixte qui semble correcte.
C’est l’échange que la crainte de fuite accomplissait silencieusement : pour protéger une formule d’une fuite que de bons contrôles d’accès préviennent de toute façon, le groupe a renoncé à la visibilité sur la Marge par Point de vente que le Coût des recettes est censé fournir. Garder les Recettes sur papier ne les rend pas plus confidentielles ; cela les rend simplement impossibles à mesurer. Le problème de confidentialité et le problème de Marge ont la même solution : entrer la Recette dans un système qui la délimite correctement plutôt que dans un qui suppose que tout le monde devrait tout voir.
Si votre groupe a mis le Coût des recettes en attente, effectuez un rapide auto-diagnostic avant votre prochain cycle de planification. Nommez d’abord la crainte spécifique : est-ce qu’un concurrent pourrait obtenir la formule, ou simplement que trop d’utilisateurs internes la verraient ? Presque toujours c’est la seconde, et la délimitation par rôle et par Point de vente la résout. Ensuite, listez les rôles qui ont réellement besoin de chaque droit séparément — consulter le coût, consulter les quantités, modifier — plutôt que d’accorder un seul identifiant large. Enfin, choisissez deux ou trois Recettes signature, délimitez-les aux seuls Points de vente qui les servent, et calculez-les pendant un mois. Si l’écart de Coût matière que vous trouvez sur même un seul plat est plus important que le risque de fuite contre lequel vous vous protégiez, vous avez votre décision de direction. Pour un aperçu plus approfondi, consultez notre guide sur le logiciel de Coût des recettes et pourquoi le calcul des Recettes sur tableur est dépassé par le logiciel à mesure qu’un groupe grandit. Vous pouvez également voir comment les contrôles de rôle et de Point de vente fonctionnent dans le Coût des recettes Supy et dans les Autorisations et contrôles d’accès de la plateforme.