التحكم في الوصول القائم على الأدوار لبرامج إدارة مخزون المطاعم: كيف تضبط المجموعات متعددة المواقع الحوكمة
أسرع طريقة لتدمير نظام مخزون متعدد المواقع هي منح الجميع حق الوصول ذاته. حين يستطيع كل مستخدم يمكنه تسجيل الدخول إنشاء صنف أو تغيير مورّد أو إيقاف تكامل، تبدأ قائمة الأصناف الرئيسية المشتركة وكل التقارير المبنية عليها في الانحراف. لا يلاحظ أحد ذلك في اللحظة. يظهر الضرر بعد أسابيع على شكل مكوّنات مكررة وعدّات لن تُطابَق ورقم نهاية الشهر الذي لا يستطيع أحد تتبعه إلى سبب. التحكم في الوصول القائم على الأدوار في برامج إدارة مخزون المطاعم هو ما يوقف هذا الانحراف، وبالنسبة للمجموعات التي تُشغّل عدة منافذ فهو ليس إعداداً ترفياً بل الآلية التي تُبقي بياناتك موثوقة بما يكفي لاتخاذ قرارات عليها.
ما الذي يتحكم فيه نظام الوصول القائم على الأدوار في برامج إدارة مخزون المطاعم
يحدد التحكم في الوصول من يستطيع فعل ماذا وأين. في مطعم واحد هذا هَمٌّ خفيف، إذ يلمس نفس الحفنة من الأشخاص كل شيء على أي حال. عبر مجموعة يصبح العمود الفقري لسلامة البيانات، لأن كل منفذ يكتب في قائمة الأصناف الرئيسية ذاتها وقائمة الموردين ذاتها وطبقة التقارير ذاتها. أخطئ في الوصول ويتوقف خطأ شخص واحد عن كونه محلياً ليصبح مشكلة الجميع في كل تقرير طالما بقي دون ملاحظة.
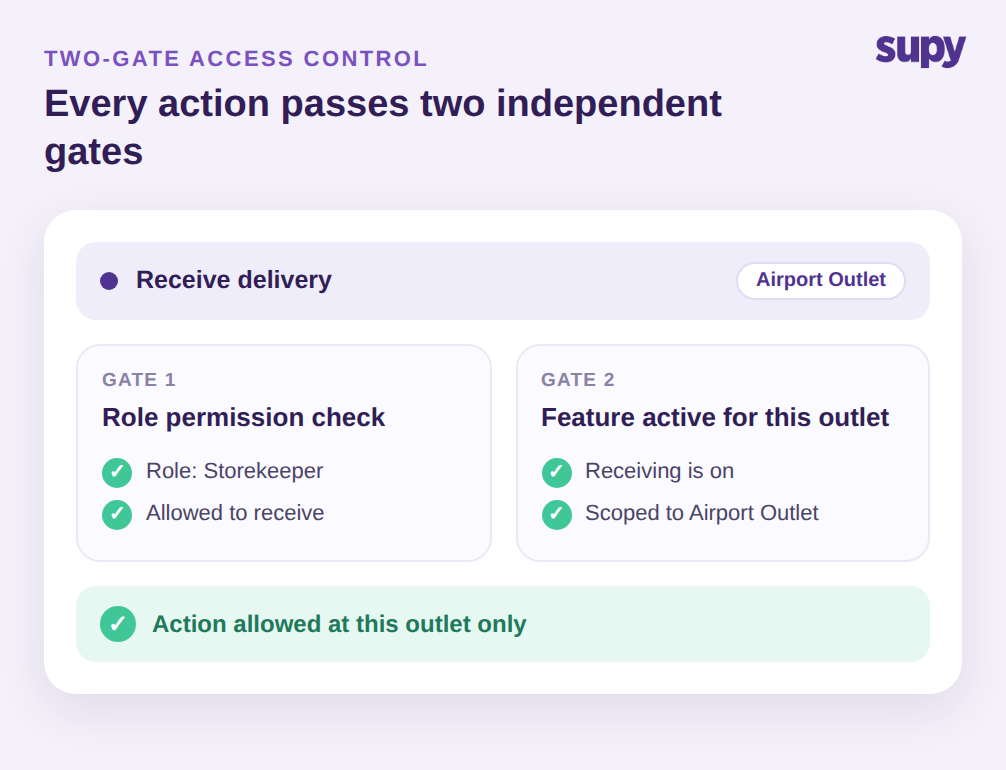
تعالج Supy هذا الأمر بوابتَين مستقلتَين على كل إجراء فردي. أولاً، يسأل فحص أذونات الدور: هل يُسمح لدور هذا المستخدم بأداء هذا الإجراء أصلاً؟ ثانياً، يسأل فحص تفعيل الميزة لكل موقع: هل الميزة مفعّلة أصلاً للمنفذ المحدد الذي يعمل فيه المستخدم؟ تُحدَّد كلتا البوابتين بذلك المنفذ، لذا فإن عرض طلب أو استلام توصيل أو إجراء عدّة مخزون يُقيَّم دائماً بالنسبة للموقع الذي يعمل فيه الشخص فعلاً، لا بإعداد عالمي واحد يُطبَّق في كل مكان.
يهمّ هذا التمييز أكثر للأشخاص الذين يمتدون عبر مواقع. قد يمتلك مدير إقليمي حقوق شراء كاملة في ثلاثة فروع وصلاحية قراءة فحسب في رابع يُديره فريق مختلف. ولأن الفحص يجري لكل منفذ في لحظة الإجراء، يتصرف ذلك الحساب الواحد بشكل صحيح في كل مكان دون أن يصون مسؤول تقنية معلومات أسماء دخول منفصلة. هذا التحكم ذو البوابتين هو سبب قدرة مدير المشتريات على رفع طلب توريد في أحد الفروع وحظره بشكل نظيف من وحدة فرع آخر لا يُشغّلها ببساطة، دون تحرير يدوي ودون خطأ محيّر.
كيف تُفسد قائمة الأصناف المفتوحة أرقام كل موقع بصمت
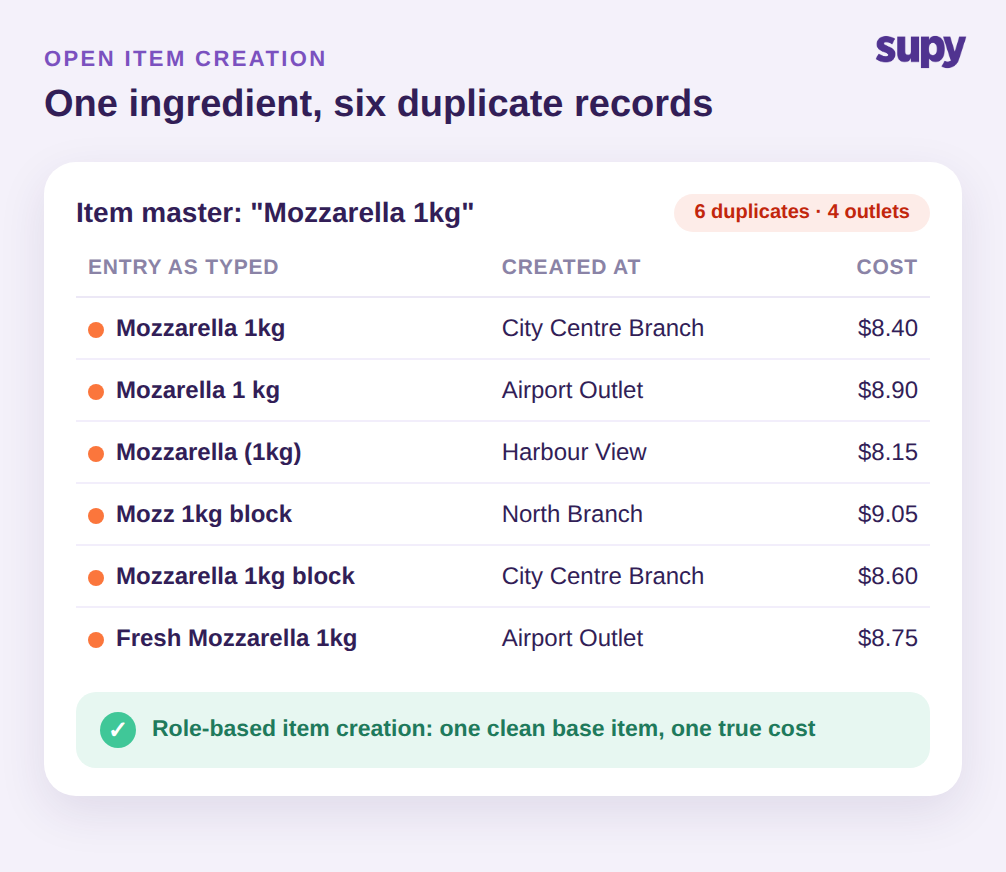
الإخفاق الأكثر شيوعاً هو الذي لا يُبلَّغ عنه: إنشاء الأصناف دون قيود. حين يستطيع كل مستخدم إضافة صنف، يُدخَل المكوّن ذاته مراراً تحت أسماء وتهجئات وأحجام تعبئة مختلفة قليلاً. رأى أحد المشغّلين صنفاً واحداً، موتزاريلا 1 كجم، موجوداً في 6 مدخلات منفصلة موزعة على 4 منافذ. يحمل كل تكرار تكلفته الخاصة ورابط مورّده الخاص وعدّته الخاصة، لذا تتصرف هذه المدخلات كمنتجات مختلفة رغم أنها الشيء ذاته على الرف.
من هناك ينتشر التلوث من تلقاء نفسه. يتوزع الاستخدام على التكرارات فلا يُظهر سجل واحد الاستهلاك الحقيقي. يُخطئ طلب المستوى الاسمي لأن النظام يُعيد الطلب بناءً على جزء من الطلب الحقيقي. ينجرف التباين بين النظري والفعلي، لأن الاستخدام النظري يُحسب بناءً على وصفة تشير إلى تكرار بينما تقع العدّة على تكرار آخر. تُجري تقارير تكلفة الغذاء متوسطاً على بيانات جزئية بصمت. لا شيء من هذا يُلقي خطأً. إنه يجعل الأرقام أقل صحة بقليل كل أسبوع.
الحل ليس تدريب الناس على مزيد من الحذر. الحذر لا يمنع إدخال صنف جديد خطأً في الساعة 7 مساءً يوم الجمعة. الحل هو سحب قدرة إنشاء الأصناف من الأدوار التي ليس لها سبب لامتلاكها. مع التحكم في الوصول القائم على الأدوار يكون إنشاء الأصناف مقتصراً على مجموعة صغيرة مُسمّاة من الأدوار، فتظل القائمة الرئيسية نظيفة بالتصميم ويعمل الجميع الآخرون من الأصناف الموجودة أصلاً. هذا المبدأ ذاته يقف وراء تقييد بعض المستخدمين على قوالب الطلبات فحسب: كلما قلّت الأيدي التي يمكنها إعادة تشكيل البيانات الرئيسية، قلّت الطرق التي يمكن أن تسوء بها. إن كنت لا تزال تُحدد هذا المجال، فإن دليلنا حول برامج التحكم في المخزون للمطاعم يتناول كيفية ربط قائمة الأصناف الرئيسية ببقية النظام.
لماذا يجب أن يتصرف الدور ذاته بنفس الطريقة في كل منفذ
التحكم في الوصول المبني بشكل رديء غير متسق، والتناقض إخفاق بحد ذاته. اكتشف فريق عمليات أن مستخدماً بمجموعة الأذونات الصحيحة يستطيع رفع طلب توريد في موقع بينما يُحظر من فئات الأصناف في موقع آخر، رغم أن الأذونات ذاتها كان المفترض أن تُطبَّق. حين تُقرَّب الأذونات عالمياً بدلاً من تحديدها بدقة لكل منفذ، لا يستطيع الموظفون التنبؤ بما يُسمح لهم به ولا يستطيع المسؤولون تفسير سبب عمل فرع دون آخر. كل حظر غير مفسَّر يتحول إلى رسالة دعم وتجاوز، والتجاوزات هي حيث تذهب البيانات النظيفة لتموت.
النصف الثاني من المشكلة هو نطاق الضرر. أبلغ مسؤول مجموعة عن خطأ في تبويب الطلبات أصاب كل مستخدم يحمل دور مسؤول المجموعة دفعةً واحدة، لا حساباً واحداً، لأن تغييراً واحداً في دور مشترك ينتشر فورياً إلى كل من عُيِّن له. الدور مُضاعِف: يُطبّق نيّتك وأخطاءك على كل شخص يحمله. لهذا يجب أن تكون الأدوار صريحة ومضبوطة، ولهذا تحتاج إلى سجل دائم بكل تغيير يجري في ظلها.
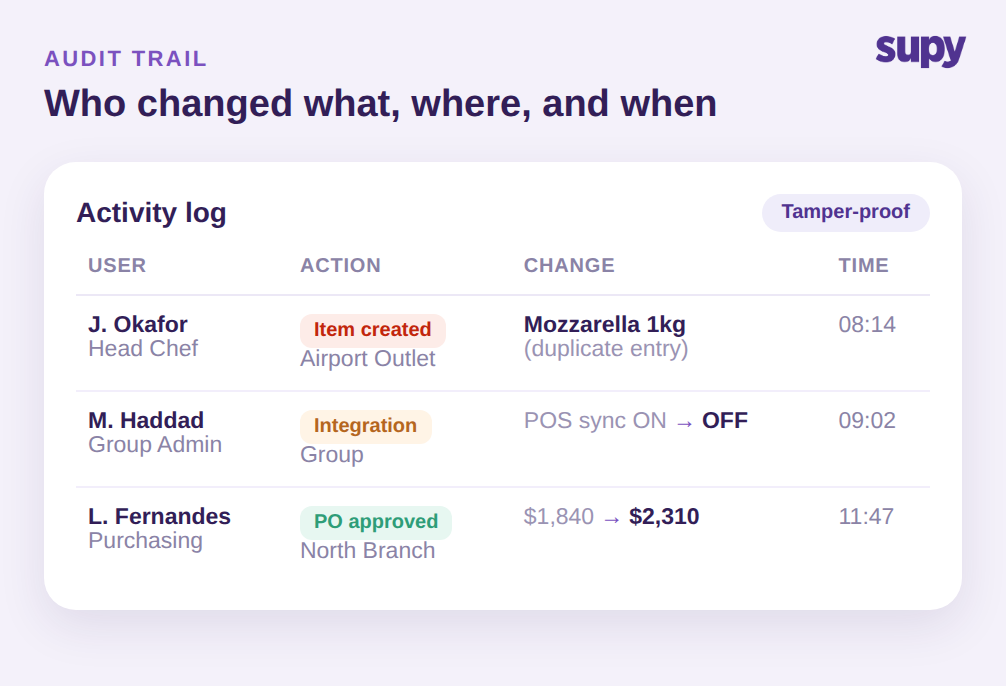
هنا يتوقف سجل التدقيق عن كونه ورقية ليصبح مفيداً. تلتقط سجلات التدقيق في Supy كل إجراء عبر الوحدات بقيمتَي ما قبل وما بعد التغيير، مرتبطةً بمستخدم مُسمّى وطابع زمني، قابلة للتصفية حسب المستخدم أو الفرع أو الإجراء أو التاريخ، ومقاومة للتلاعب لا يستطيع أحد تحرير المسار أو حذفه. حين يظهر التباين في أحد الفروع لا تخمّن. تُصفّي السجل بذلك الفرع وذلك الأسبوع وترى أن تكلفة تغيّرت من رقم إلى آخر من قِبَل مستخدم مُسمّى في وقت محدد. يحوّل السجل الجدل إلى حقيقة.
التحكم في الوصول حسب الدور: الأذونات وحدود الموافقة وسجلات التدقيق
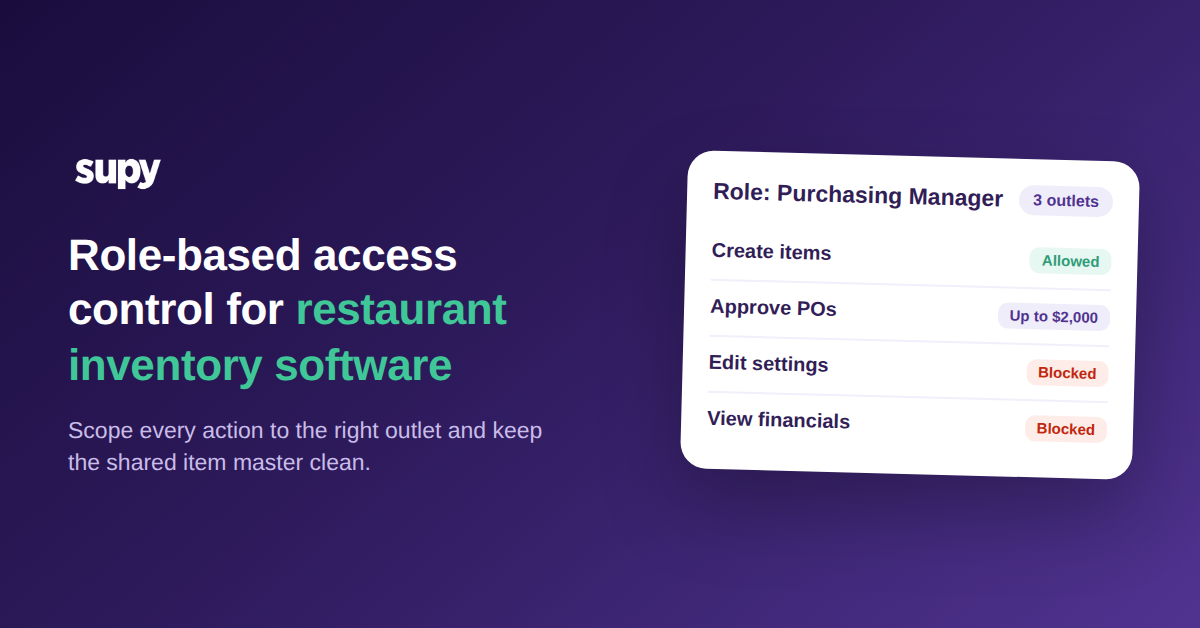
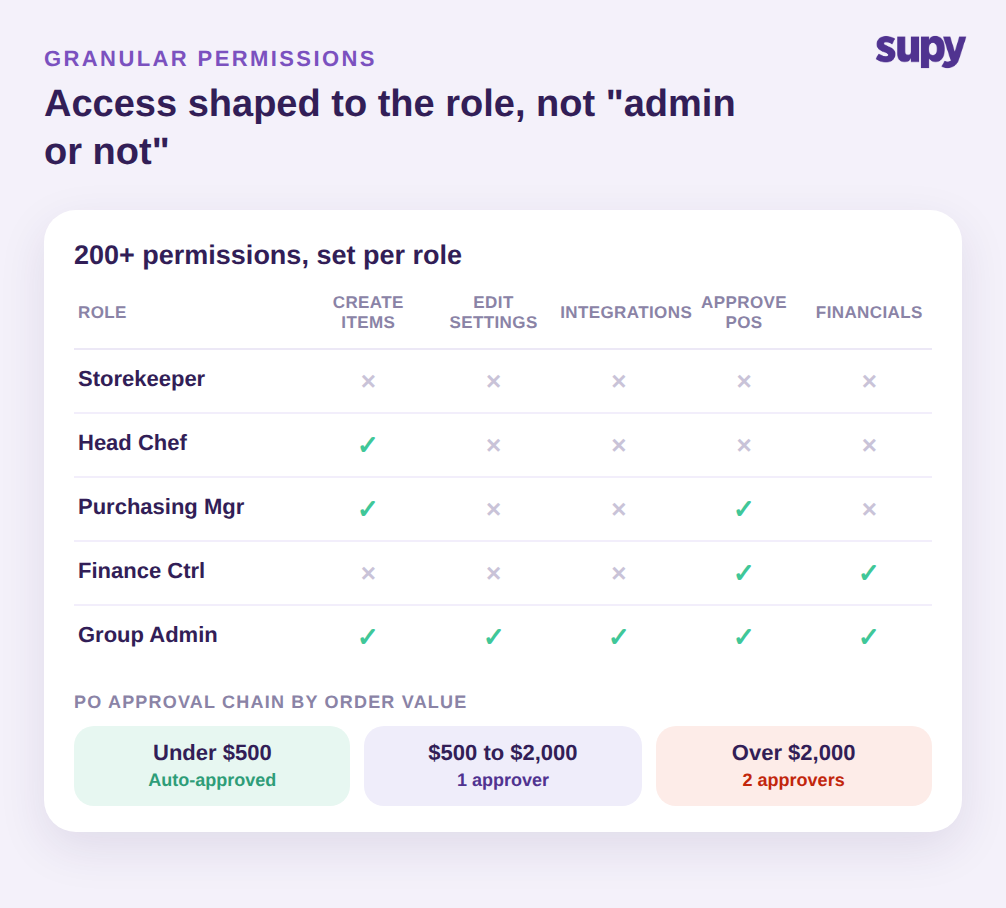
التحكم الدقيق لا يفيد إلا إذا كان دقيقاً حقاً. تشحن Supy أكثر من 200 إذن قابل للتخصيص، فيمكن تشكيل الدور ليقتصر على الإجراءات المحددة التي يجب أن يملكها بدلاً من مفتاح مبهم "مسؤول أم لا". أمين المخزن يعدّ ويستلم لكن لا يُنشئ أصناف أو يوافق على إنفاق. رئيس الطهاة يُنشئ الوصفات ويُديرها لكن لا يمسّ التكاملات. مدير المشتريات يوافق على طلبات الشراء حتى حد معين. المراقب المالي يرى الماليات دون تحرير قائمة الأصناف الرئيسية. مسؤول المجموعة يحمل المفاتيح. كل من هؤلاء مجموعة أذونات محددة لا إعداداً مسبقاً تقيّد به.
فوق طبقة الأذونات تجلس ضوابط الإنفاق. يمكن تعيين حدود قيمة طلبات الشراء حسب المورّد أو الفرع أو الفئة أو المستخدم أو المستوى الاسمي، وتُفعَّل الموافقات المتسلسلة لما يصل إلى 5 معتمِدين بناءً على الفرع وقيمة الطلب. تظل مسارات طلبات التوريد وطلبات الشراء منفصلة، فرفع الطلب وإلزام الإنفاق إجراءان مستقلان تحت حوكمة منفصلة. في سلسلة نموذجية: الطلبات دون $500 تمرّ تلقائياً، والطلبات من $500 إلى $2,000 تحتاج معتمِداً واحداً، وما تجاوز $2,000 يحتاج اثنَين. النتيجة أن سلطة الإنفاق تتطابق مع الهيكل التنظيمي بدلاً من مقاومته، ويُسجّل مسار التدقيق كل موافقة بمجرد حدوثها.
تتكيف الأدوار أيضاً مع الواقع. شخص واحد يرتدي قبعات متعددة يمكنه حمل أدوار متعددة في آنٍ واحد، فوصوله يعكس كل مسؤولية يحملها فعلاً بدلاً من إجباره على خيار واحد. ولأن المشغّلين يستطيعون تفعيل أي دور أو تعطيله في أي وقت مع تحديث فوري لحقوق الوصول، لا ينتظر إلحاق مدير جديد أو إقصاء مغادر تذكرة دعم أو مطوّر. مع أكثر من 75 تكاملاً تُغذّي المنصة ذاتها، التحكم في من يستطيع تغيير تكامل بالغ الأهمية بقدر التحكم في من يستطيع تغيير سعر، لأن مزامنة نقطة بيع واحدة مُطفأة تجوّع كل تقرير تالٍ.
فحص ذاتي سريع: هل يُكلّفك الوصول المتراخي بالفعل؟
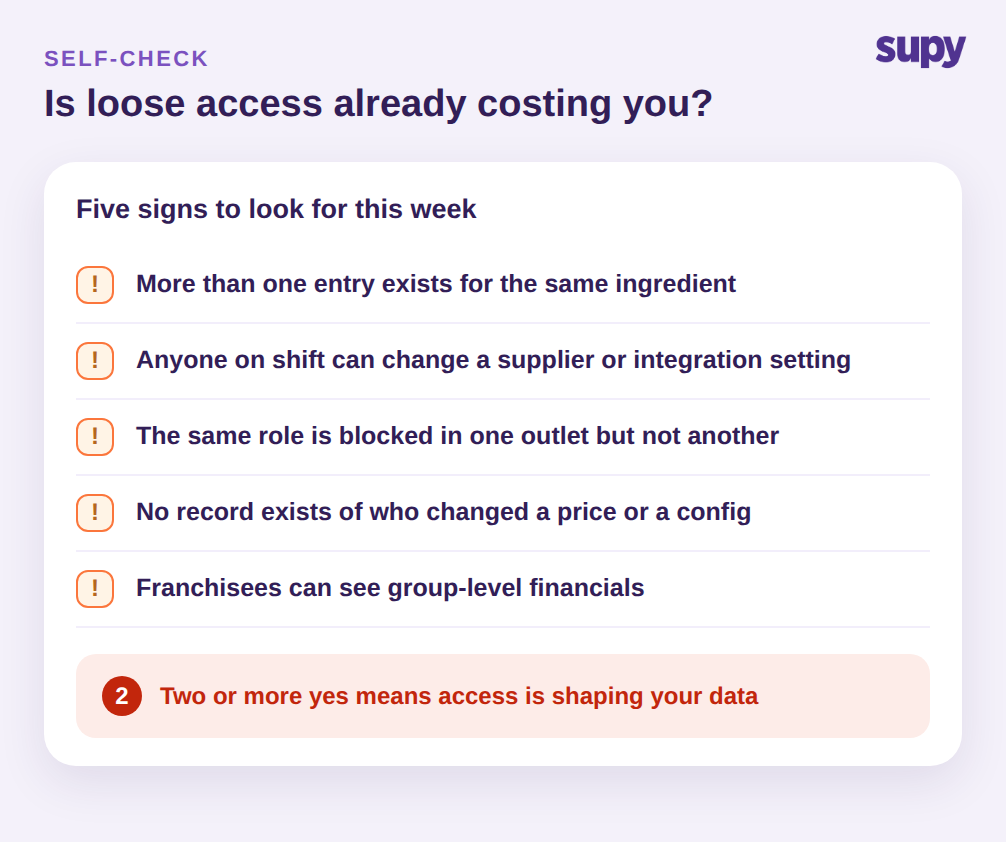
لا تحتاج إلى تدقيق رسمي لمعرفة ما إذا كان هذا يحدث. ابحث عن خمس إشارات في عمليتك. هل يوجد أكثر من مدخل للمكوّن ذاته؟ هل يستطيع أي شخص في أي نوبة تغيير مورّد أو إعداد تكامل؟ هل يُحظر الدور ذاته في منفذ دون آخر دون سبب واضح؟ هل لا يوجد سجل بمن غيّر سعراً أو إعداداً؟ هل يرى أصحاب الامتياز أو موظفو الفروع الماليات على مستوى المجموعة التي لا يجب أن يروها؟
الأخيرة تستحق اهتماماً خاصاً، لأن مجموعات الامتياز ومتعددة العلامات التجارية تواجه نسخة أصعب من المشكلة. تحتاج إلى تقييد رؤية البيانات المالية لكل كيان، ومقاييس مخصصة لكل صاحب امتياز، وهيكل أصل-فرع قابل للتوسع يمكنه استيعاب عدة علامات تجارية دون تسريب أرقام أحد أصحاب الامتياز إلى آخر. طبقات الأذونات العامة لم تُبنَ لهذا الشكل، وهذا بالضبط سبب أهمية تصميم الوصول المحدد للكيانات منذ البداية بدلاً من إضافته لاحقاً.
نعم واحدة لاثنتين من الإشارات الخمس تعني أن الوصول يُشكّل بياناتك بالفعل وليس في صالحك. الخطوة الأولى هي الأرخص: سحب إذن إنشاء الأصناف إلى أدوار قليلة مُسمّاة، ثم تشغيل مسار التدقيق لتبقى التغييرات التالية مرئية. كل شيء آخر، من حدود الموافقة إلى رؤية الماليات لكل كيان، يُبنى بنظافة فوق هاتَين القرارَين.
التحكم في الوصول ليس مربع اختيار أمان يُلصق في النهاية. في مجموعة متعددة المواقع هو الآلية التي تُبقي قائمة الأصناف وعدّاتك وتقاريرك أمينة عبر كل منفذ. قرّر من يستطيع الإنشاء والتغيير والموافقة والرؤية، حدّد كل من هذه القرارات لكل منفذ، وسجّل كل تغيير تحت مستخدم مُسمّى. افعل ذلك وسيتوقف التلوث الصامت الذي يُفقد المجموعات ثقتها بأرقام نهاية الشهر عن الابتداء أصلاً.